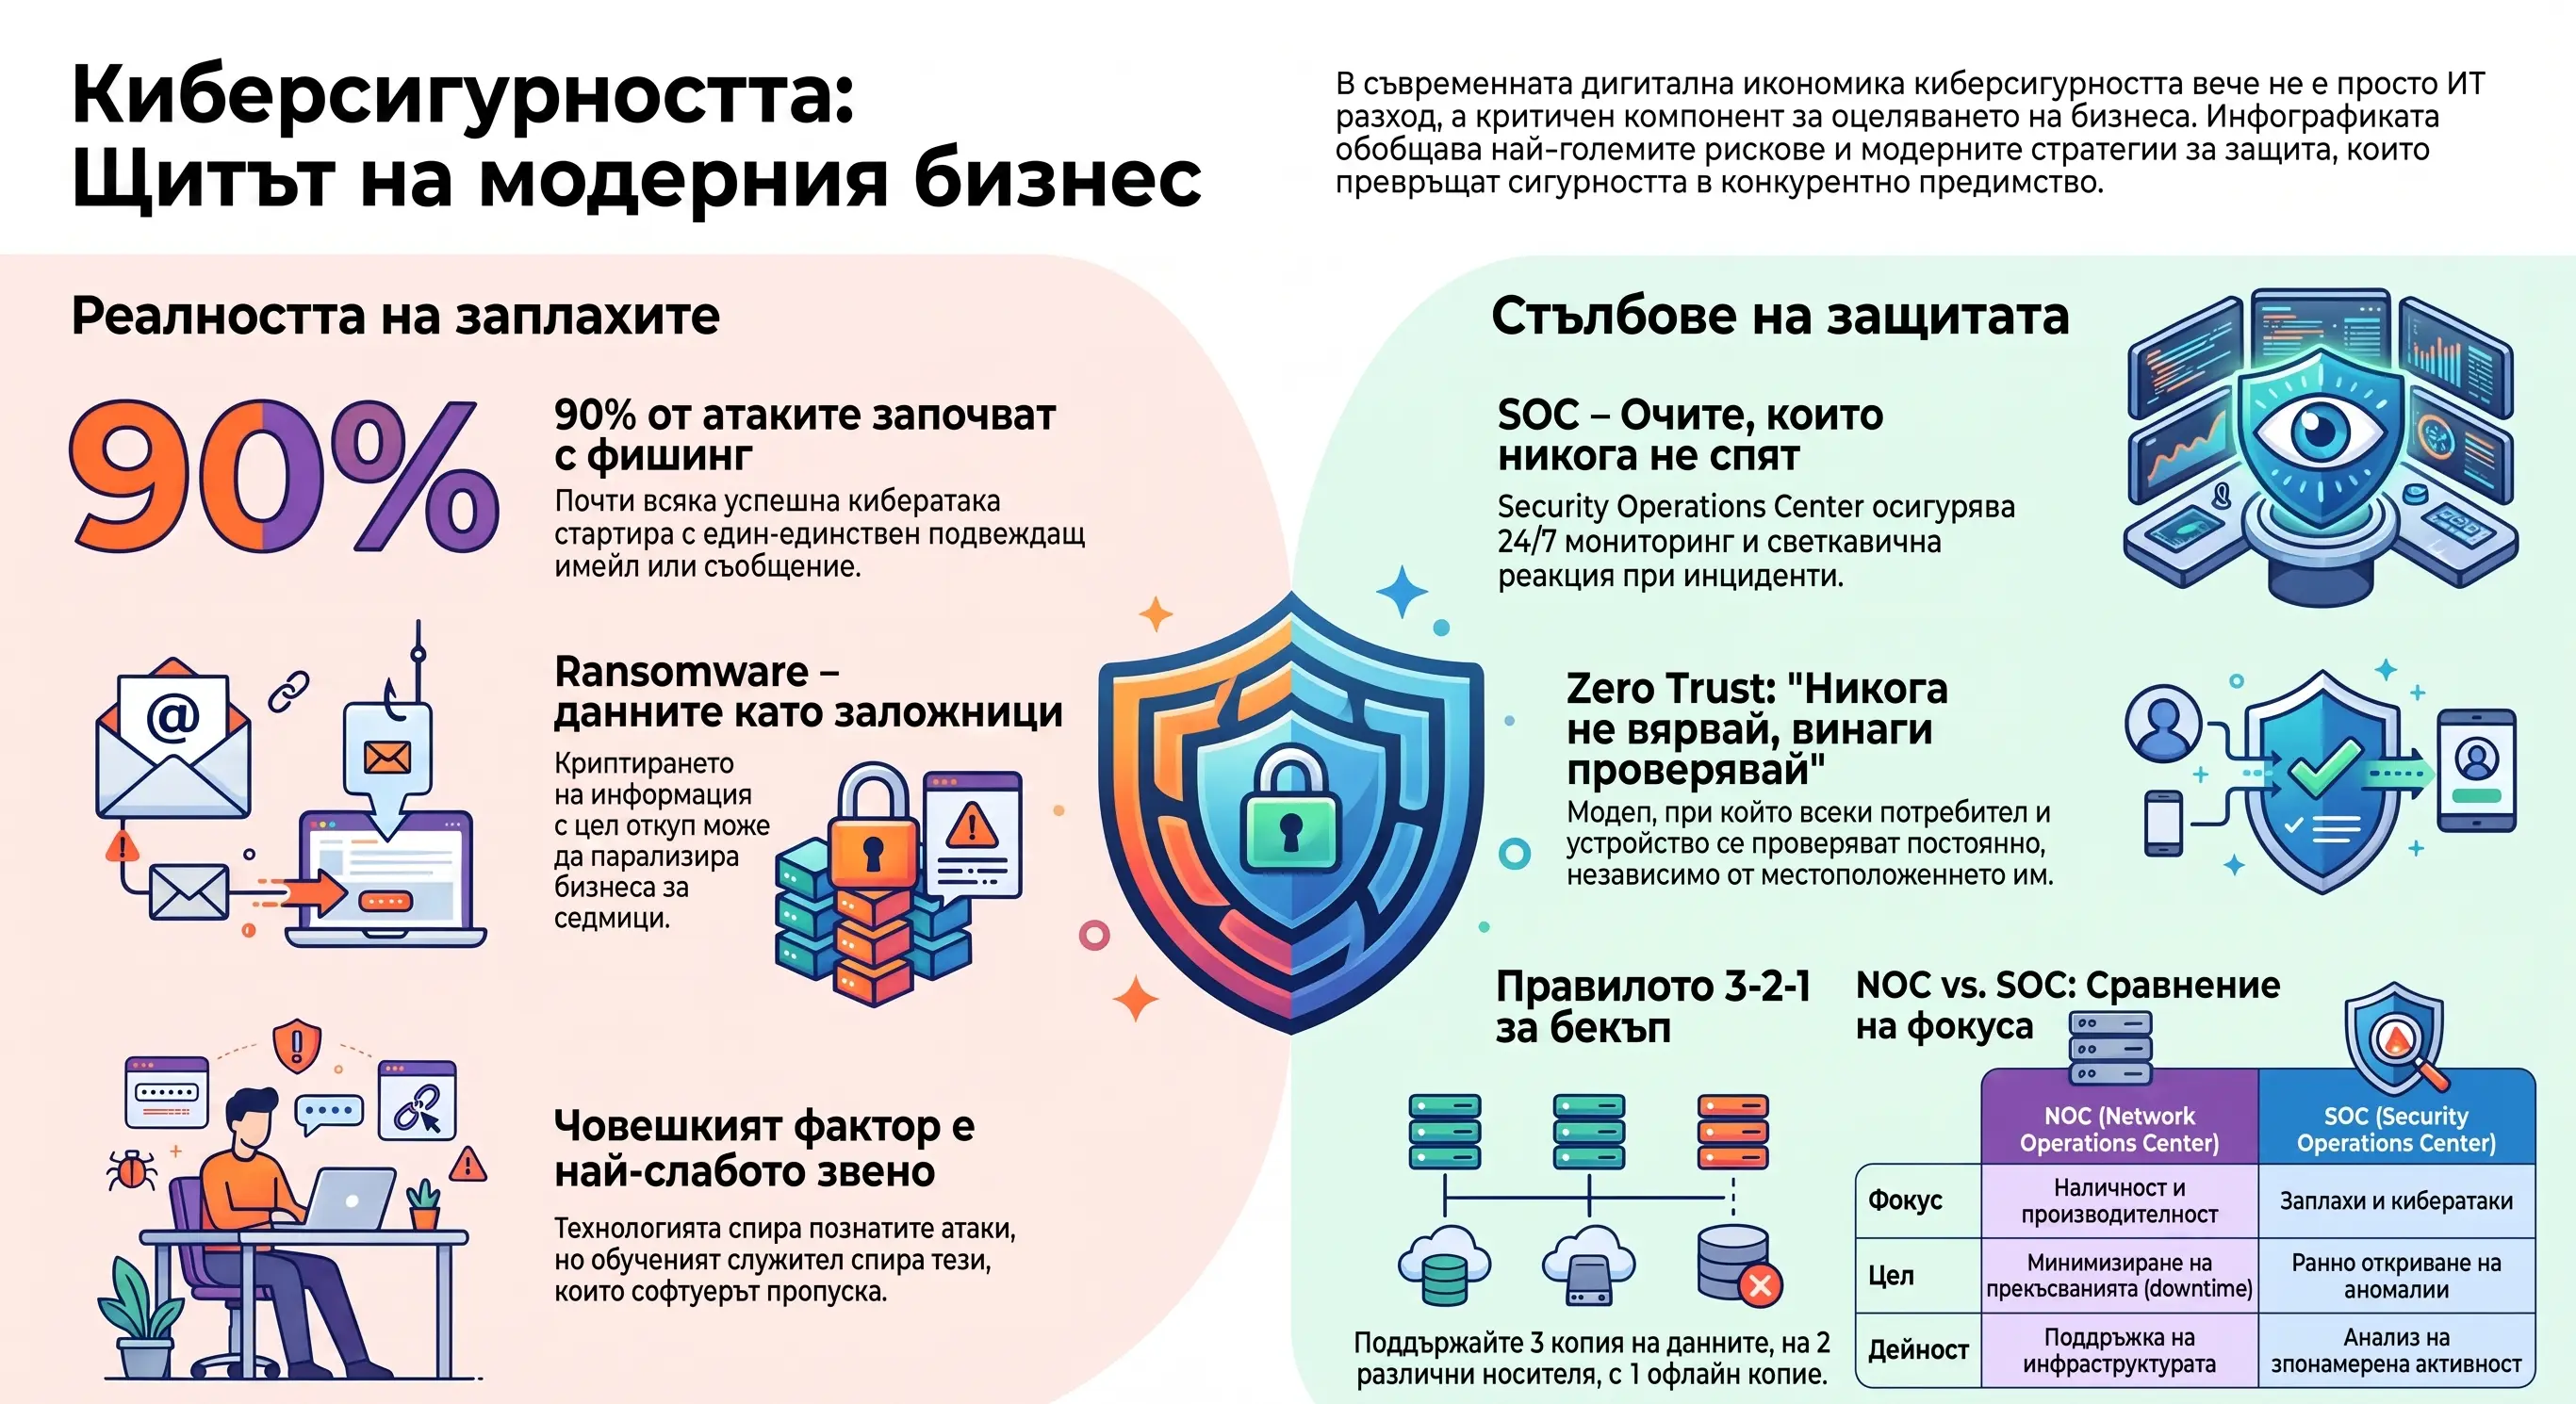
Защо киберсигурността е необходимост, а не лукс
В днешната дигитална ера, всяка секунда без професионален мониторинг може да струва милиони и да срине репутацията на компанията...
Прочети цялата статия →Комплексни денонощни решения за киберсигурност. От 24/7/365 SOC мониторинг до контролирани тестове за проникване и пълно регулаторно съответствие.
Вашият доверен технологичен партньор с доказана денонощна експертиза.
DefComs е водеща организация, предлагаща комплексни високотехнологични услуги за киберзащита. Ние комбинираме експертизата на сертифицирани специалисти, модерни софтуерни платформи и непрекъснат 24/7 мониторинг.
Нашата цел е да осигурим на бизнеса стабилност, спокойствие и пълно съответствие с най-строгите европейски и международни изисквания, елиминирайки нуждата от скъпа собствена ИТ инфраструктура.
Официални сертификации и стандарти
 DigiComp 2.1
 Blockchain Process
 Python - Data Science
 Lean Project Management
Комплексна защита за вашите активи, мрежи и служители.
Непрекъснато наблюдение, бърза детекция и незабавна реакция при инциденти от нашия Security Operations Center.
Проактивно управление на мрежовата инфраструктура за минимизиране на прекъсванията и стабилен бизнес.
Проектиране и изграждане на високотехнологични мрежи с MikroTik RouterOS за летища, конгресни центрове, хотели и комплекси. Включва VLAN сегментация, защитен Wi-Fi, VPN, QoS, резервирана свързаност и централизирано управление.
Контролирани и етични тестове за проникване. Намираме уязвимостите в инфраструктурата преди хакерите.
Експертен екип за бързо локализиране, изолиране и възстановяване при възникнали киберинциденти.
Управление и защита на крайните устройства (лаптопи, сървъри) от напреднали безфайлови и зловредни атаки.
Технически мерки, изготвяне на изчерпателна документация и одити по европейските регулации за киберсигурност.
Обучение на служителите чрез симулация на фишинг атаки и развиване на силен човешки firewall.
Многослойна стратегия, изолиране на бекъпи и мрежова сегментация за нулева толерантност към криптиращ софтуер.
Проектиране и внедряване на модел за сигурност "никога не се доверявай, винаги проверявай всяка идентичност".
Подобряване на защитата и конфигурационен одит на облачни среди (AWS, Azure, Google Cloud, DigitalOcean).
Бекъп по златното правило 3-2-1 с тествани и автоматизирани процедури за спешно възстановяване на данните.
Оценка на рисковете от софтуерни решения на трети страни и сигурност по цялата верига на доставки.
Ние помагаме на бизнеса ви да отговаря на най-новите регулаторни стандарти в ЕС и света. Интегрирани регулаторни разпоредби, директиви и съответствия.
Digital Competence Framework: level 5-8
Децентрализирана проследимост и сигурност
Анализ на данни и автоматизирана детекция
Оптимизирани и ефикасни ИТ процеси
Сигурност при трансфер на данни
Защита на наследени системи
Сигурно съхранение на данни
Защита на мрежовия трафик
Google Developer Program
Инновации и технологични практики в Google екосистемата
Развитие и внедряване на съвременни решения
Задължителен регламент за защита на личните данни на физически лица в ЕС. Неспазването му води до огромни финансови санкции.
Разширена европейска рамка за киберсигурност с изключително строги изисквания за докладване на инциденти и управление на риска при веригата на доставки.
Регламент за дигитална оперативна устойчивост на финансовия сектор – ИКТ риск, задължително тестване на проникване и управление на трети страни.
Задължителни изисквания за киберзащита през целия жизнен цикъл на хардуерни и софтуерни продукти с цифрови елементи.
Националният закон на Република България, транспониращ европейските изисквания в българското законодателство.
Основният международен стандарт за изграждане и сертифициране на Система за управление на информационната сигурност (СУИС).
Практически контроли за сигурност, насочени изцяло към защитата на облачни среди и услуги.
Допълнение към ISO 27001 за цялостно управление на поверителността на информацията и личните данни (PIMS).
Напреднала рамка на САЩ за идентифициране, защита, откриване, реакция и възстановяване при киберинциденти.
Приоритизиран набор от 18 изключително практични контроли за реална защита срещу най-разпространените кибератаки в света.
Официално техническо ръководство за изграждане на устойчива Zero Trust (Нулево доверие) мрежова архитектура.
Детайлен одитен доклад за контролните процеси в организацията, свързани със сигурността, поверителността и наличността на данните в облака.
Официалната референция за десетте най-опасни и критични уязвимости в съвременните уеб приложения.
Изключително строг стандарт за сигурност, защитаващ данните при транзакции и разплащания с дебитни и кредитни карти.
Кратки и ясни отговори за най-често срещаните въпроси около киберсигурността, съответствието и услугите ни.
SOC мониторингът е денонощно наблюдение на вашата ИТ инфраструктура за откриване и реакция при кибер заплахи в реално време. Той помага за бърза реакция, намаляване на риска и спазване на регулаторни изисквания.
NIS2 е европейска директива за киберсигурност, която засяга организации в критични сектори и тези с висока оперативна значимост. Целта е да се повиши устойчивостта срещу кибер инциденти и да се ускори докладването.
Ние комбинираме денонощен SOC, експертна реакция при инциденти, тестове за проникване, регулаторно съответствие и персонализирани решения за бизнеса, вместо да предлагаме само обща ИТ поддръжка.
Да. Много фирми нямат собствена вътрешна команда по сигурност, затова аутсорсингът на SOC, оценката на риска и съответствието е ефективен и икономически разумен подход.
Зависи от обхвата, но повечето проекти могат да започнат с първоначален анализ и внедряване в рамките на няколко дни след първоначалната консултация.
Да. Проектираме и изграждаме сегментирани корпоративни мрежи с MikroTik RouterOS за публични и критични обекти, включително Wi-Fi за гости, мрежи за персонал, видеонаблюдение, IP телефония, IoT системи и защитени връзки между отделни сгради.
Интегрираме най-модерните технологии, софтуери и хардуерни решения в индустрията.
 Linux / Ubuntu Server
 AWS Cloud
 Azure Cloud
 Google Cloud
 DigitalOcean
 Docker
 Kubernetes
 Helm
 Istio
 MikroTik RouterOS
 Cisco Networking
 Wireshark Analysis
 HashiCorp Vault
 Falco Security
 Trivy Scanner
 Supabase
 PostgreSQL
 MongoDB
 Redis
 ClickHouse
 Apache Kafka
 RabbitMQ
 Prometheus
 GrafanaPython / Data Science
 Java Enterprise
 Go (Golang)
 Rust Security
 C++ Development
 TypeScript
 NodeJS / Express
Интерактивен портал за управление на нашите SOC & NOC операции. Разгледайте модулите на живо.
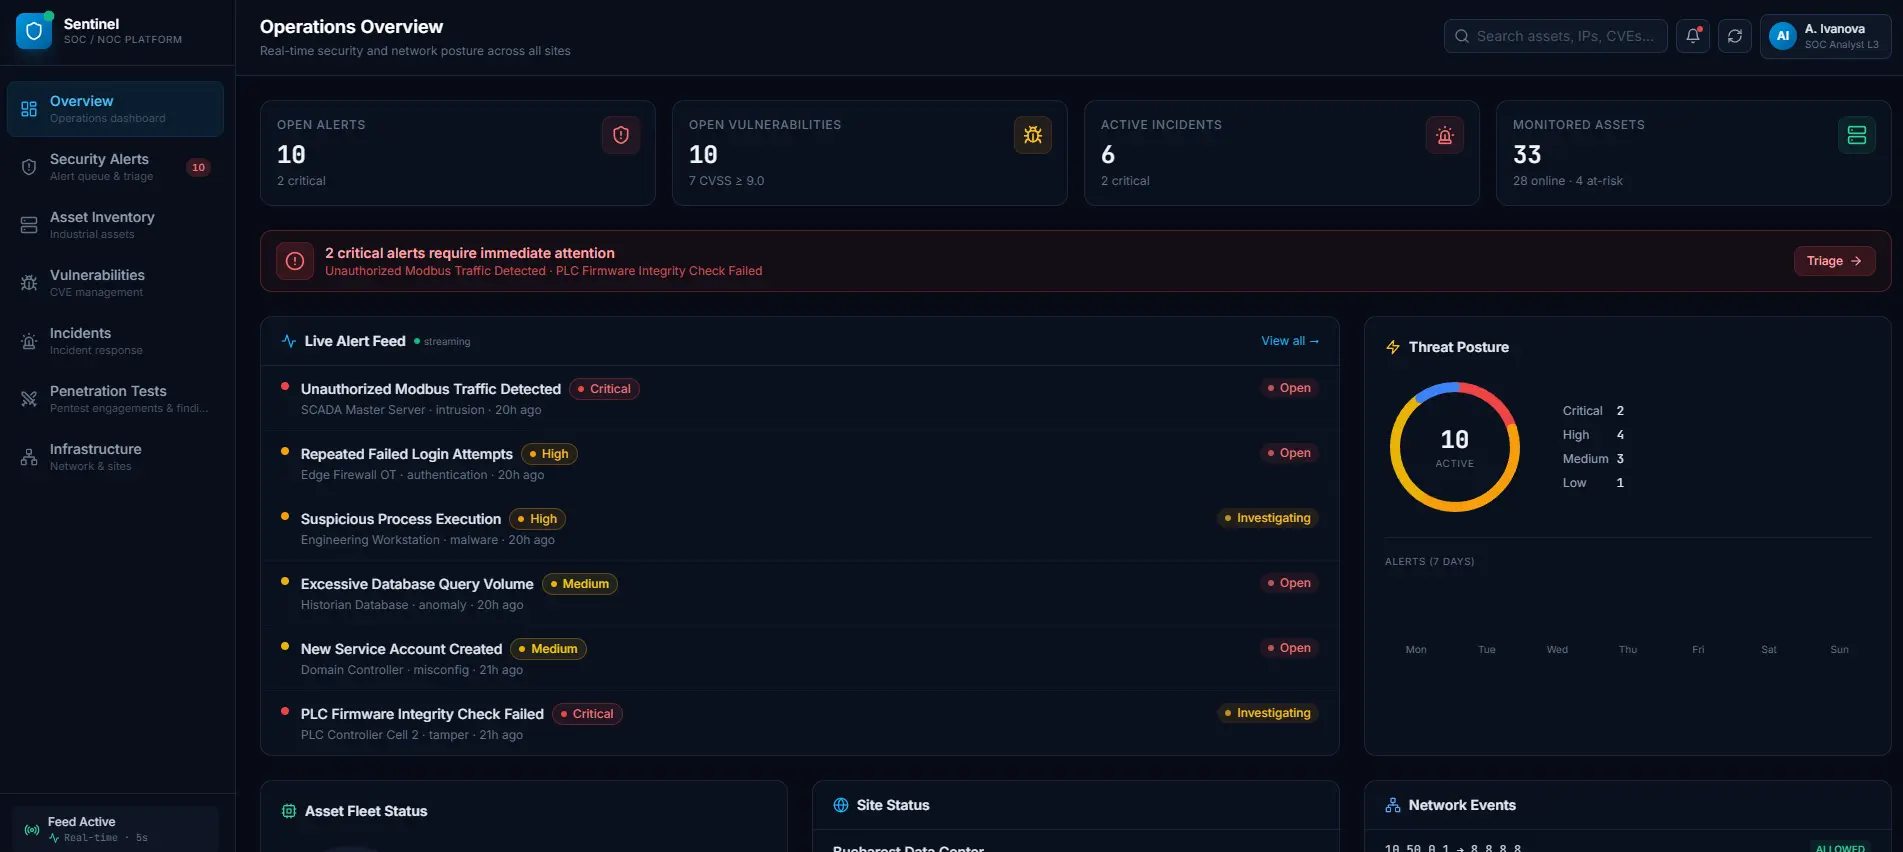
Платформата Sentinel OS е оптимизирана да функционира върху високопроизводителна и сигурна Linux среда на корпоративно ниво. Благодарение на прецизно настроената хардуерна архитектура, ние осигуряваме нулева латентност, абсолютна отказоустойчивост и максимална защита на обработваните в реално време данни.
| Компонент | Спецификация |
|---|---|
| Процесор (CPU) | AMD EPYC 9354 (32 ядра / 64 нишки, 3.25 GHz) или Intel Xeon Gold 6448Y |
| RAM | 128 GB DDR5 ECC (разширяемо до 256 GB) |
| Ядро (kernel) | Linux Kernel 6.8+ (LTS клон) |
| Тип инсталация | Minimal/Server install |
| Основно съхранение (Sentinel OS) | 2x 480 GB NVMe SSD (RAID 1) |
| Съхранение за логове/данни | 4x 3.84 TB NVMe SSD (RAID 10) |
| Дългосрочен архив | 2x 8 TB HDD (RAID 1) за compliance съхранение |
| RAID контролер | Hardware RAID контролер с батерия (BBU) или NVMe software RAID |
| Мрежови карти | 2x 10GbE (management) + 2x 25GbE (production трафик) |
| Bypass NIC | Опционално – за inline IPS/firewall системи |
| Захранване (PSU) | 2x Redundant PSU (80+ Platinum), 800W |
| Дънна платка | Server-grade с поддръжка на IPMI/BMC |
| Отдалечен достъп | IPMI 2.0 / iDRAC / iLO за out-of-band управление |
| Охлаждане | Redundant hot-swap вентилатори |
| Форм фактор | 1U/2U rack-mount |
| TPM модул | TPM 2.0 (за secure boot и криптиране) |
Професионални анализи и полезни съвети за сигурността на вашия бизнес от нашите експерти.
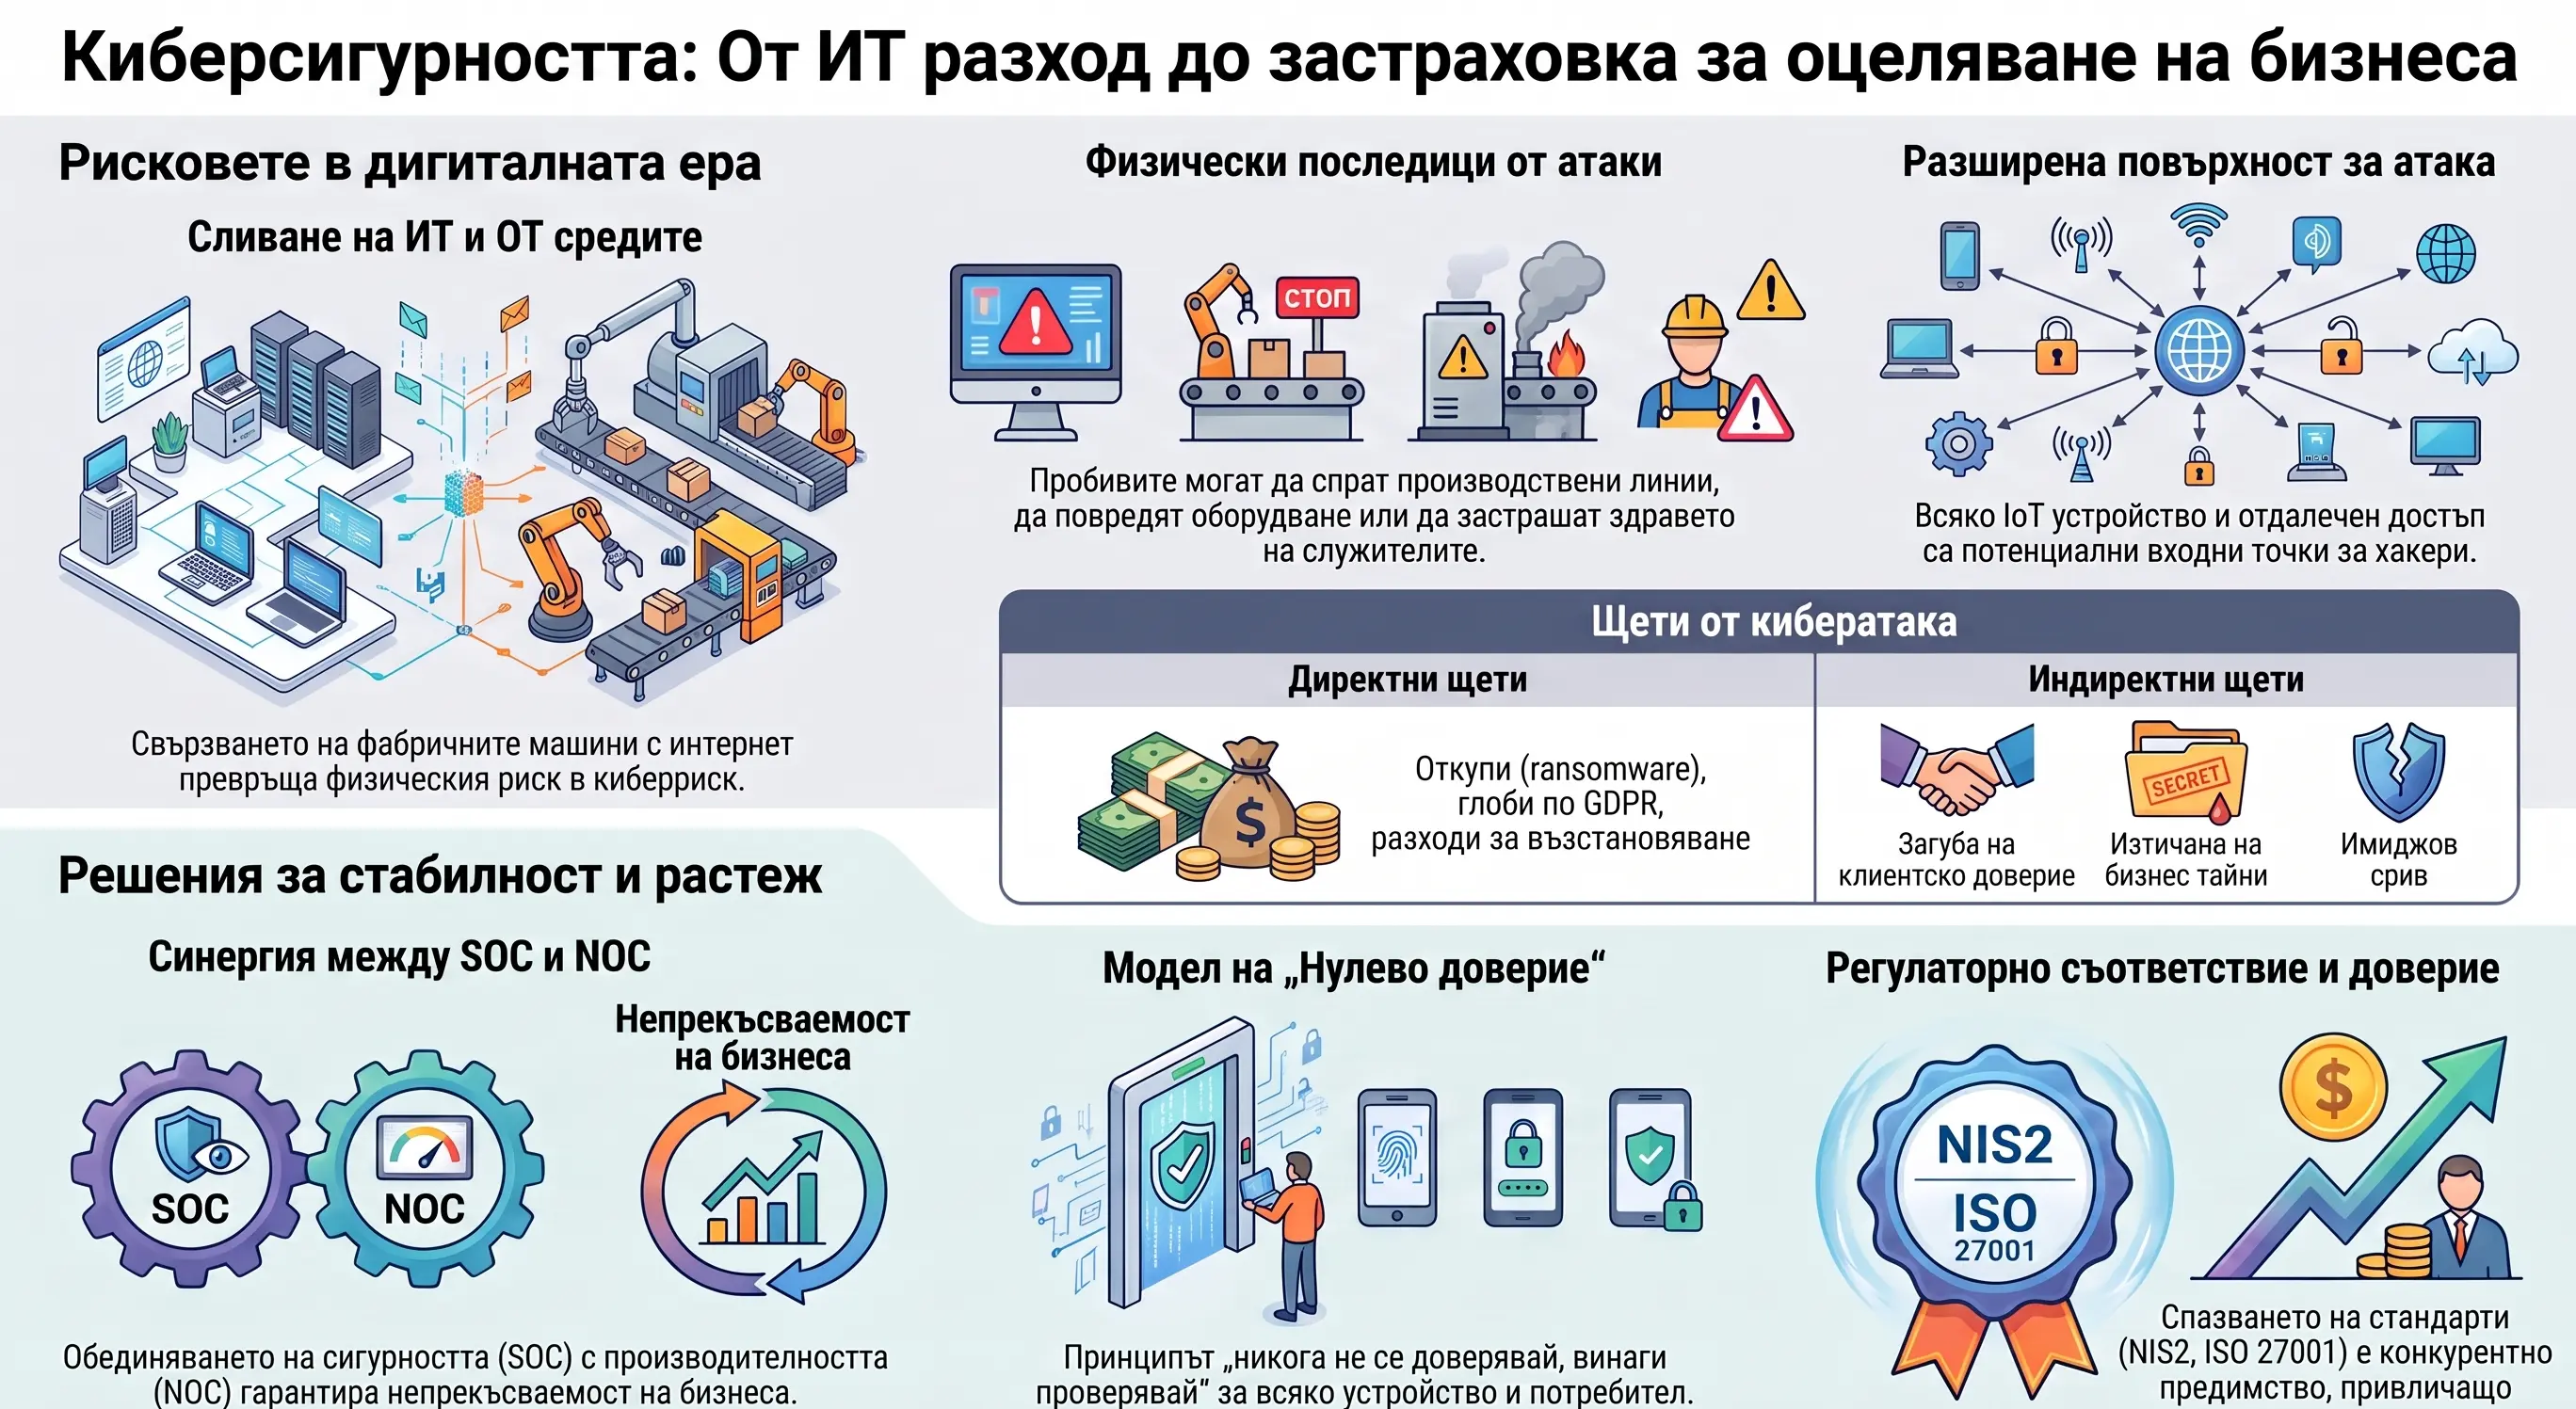
В днешната дигитална ера, всяка секунда без професионален мониторинг може да струва милиони и да срине репутацията на компанията...
Прочети цялата статия →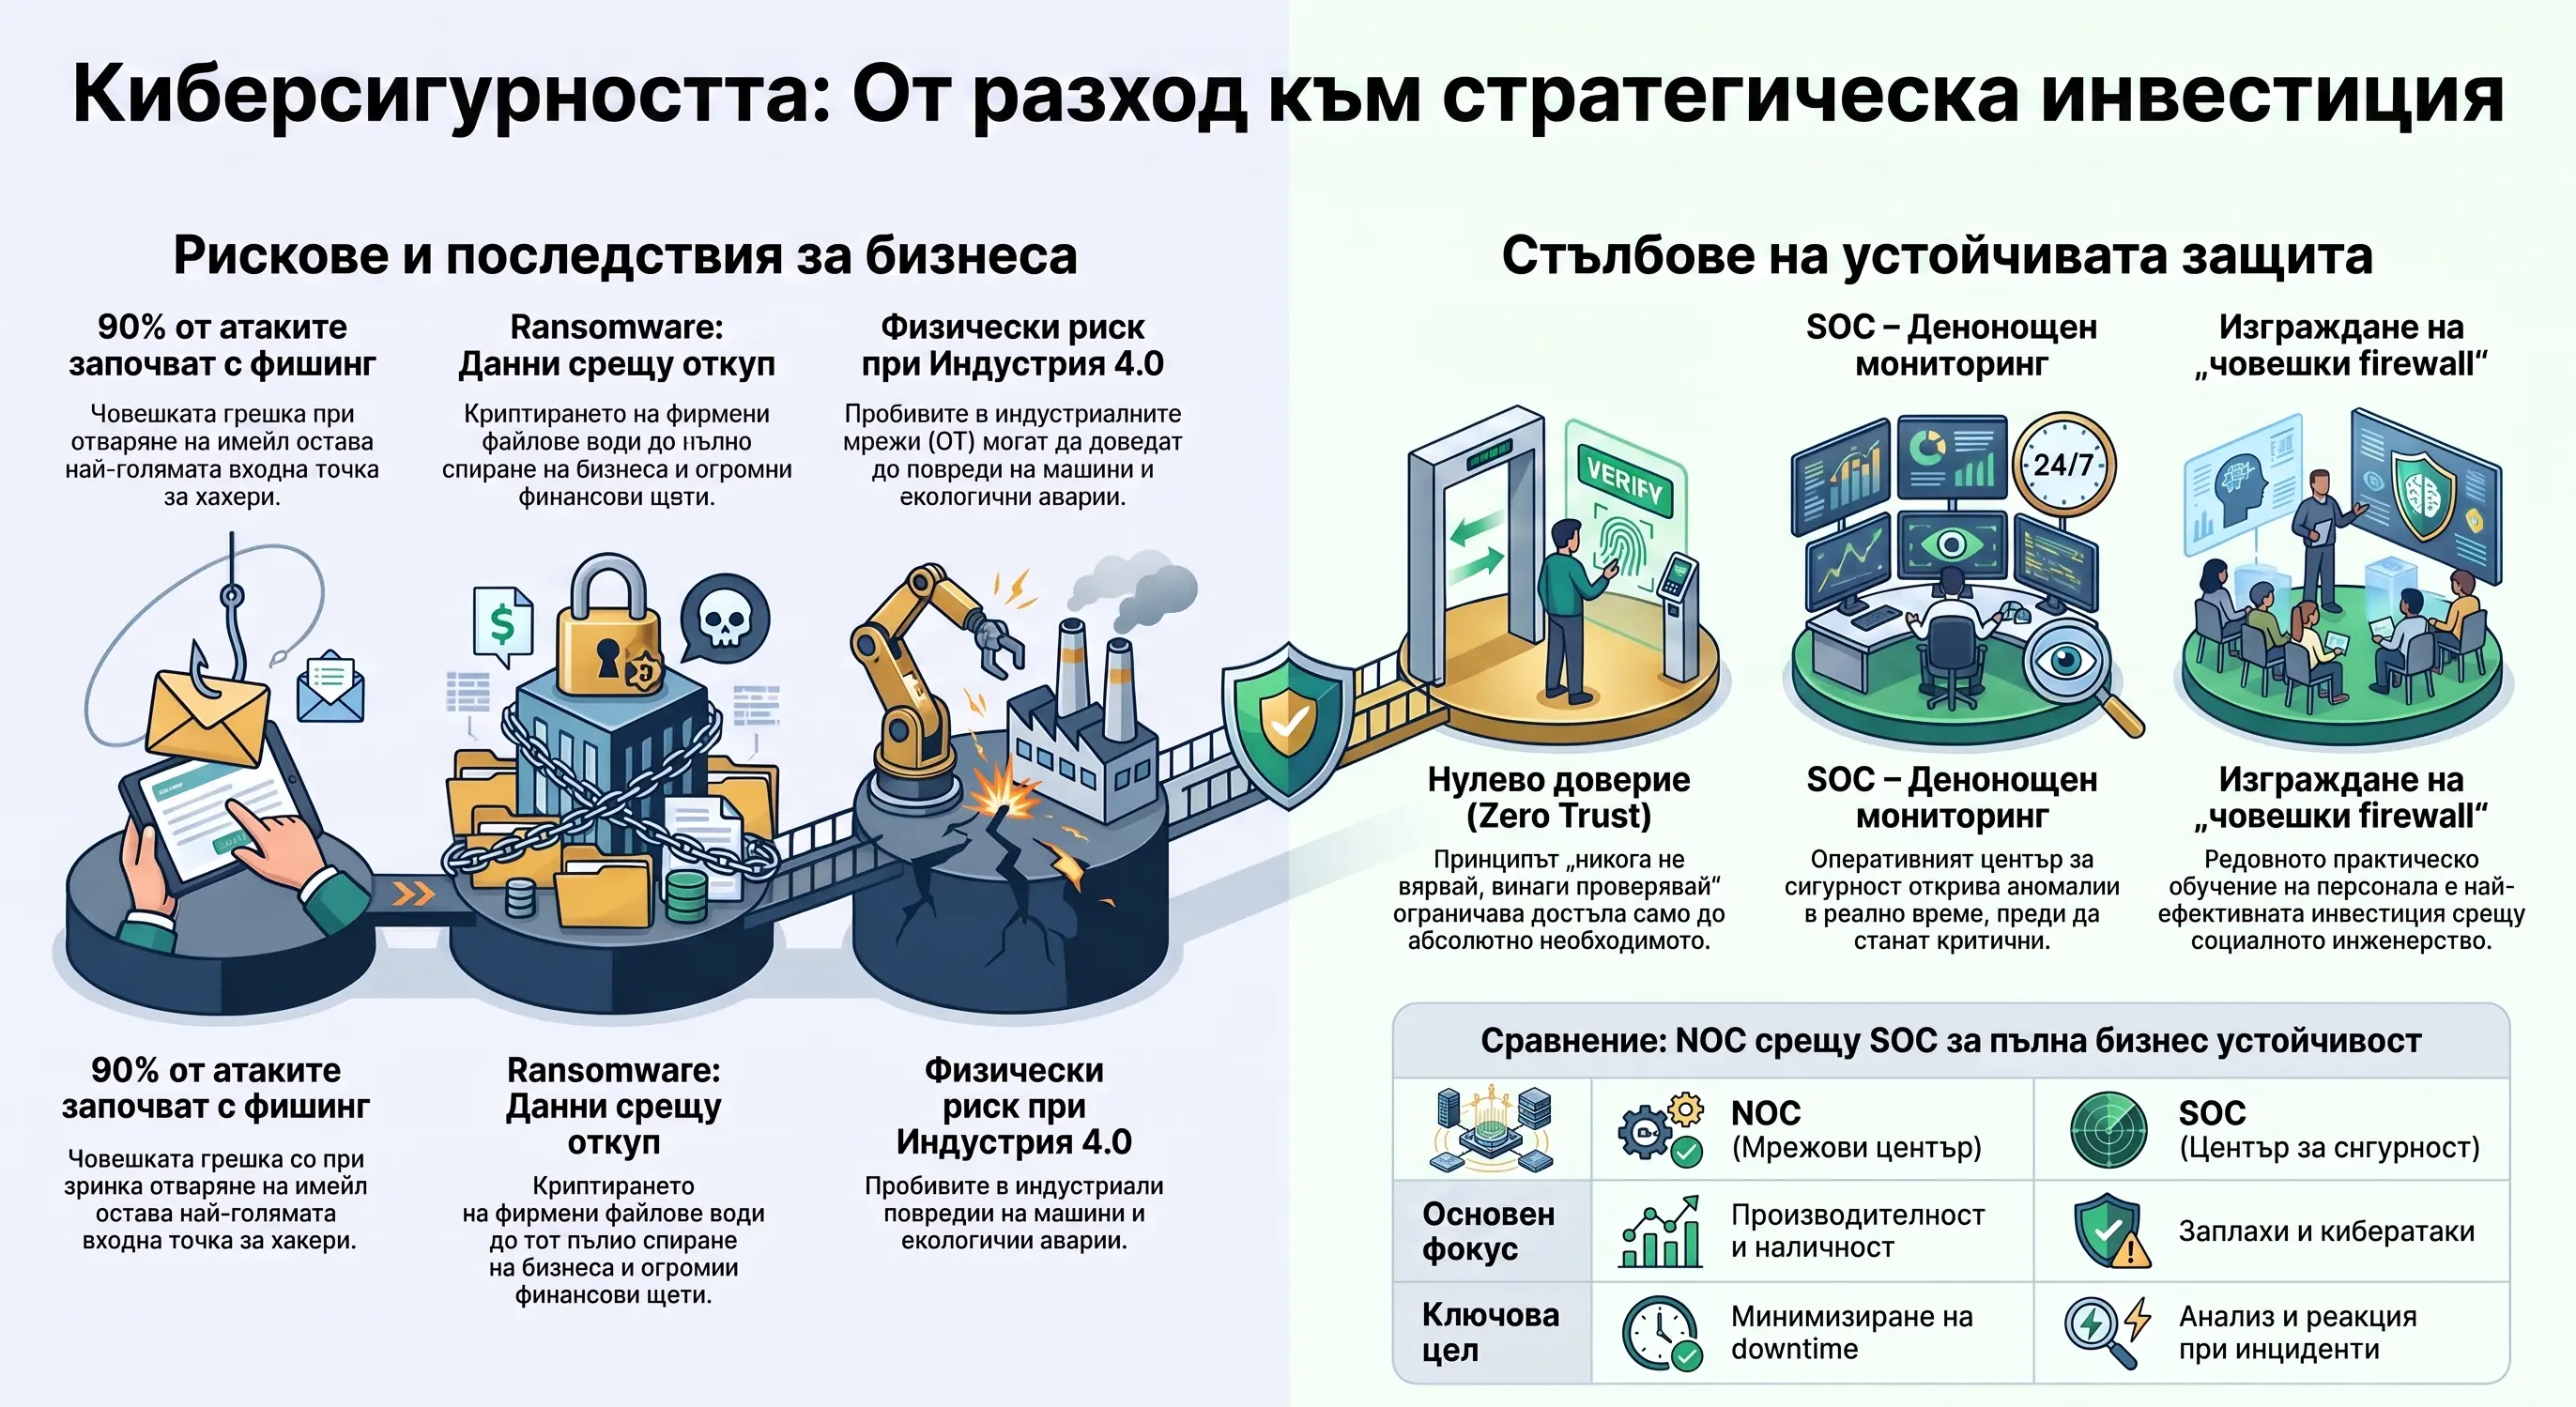
Изграждането на денонощен вътрешен SOC отдел изисква огромни средства за лицензи, заплати и 24/7 смени. Как DefComs решава този проблем...
Прочети цялата статия →
Клиентите поверяват ценна информация на бизнеса. Как изграждането на сигурни ИТ системи се превръща в директен лост за бизнес растеж...
Прочети цялата статия →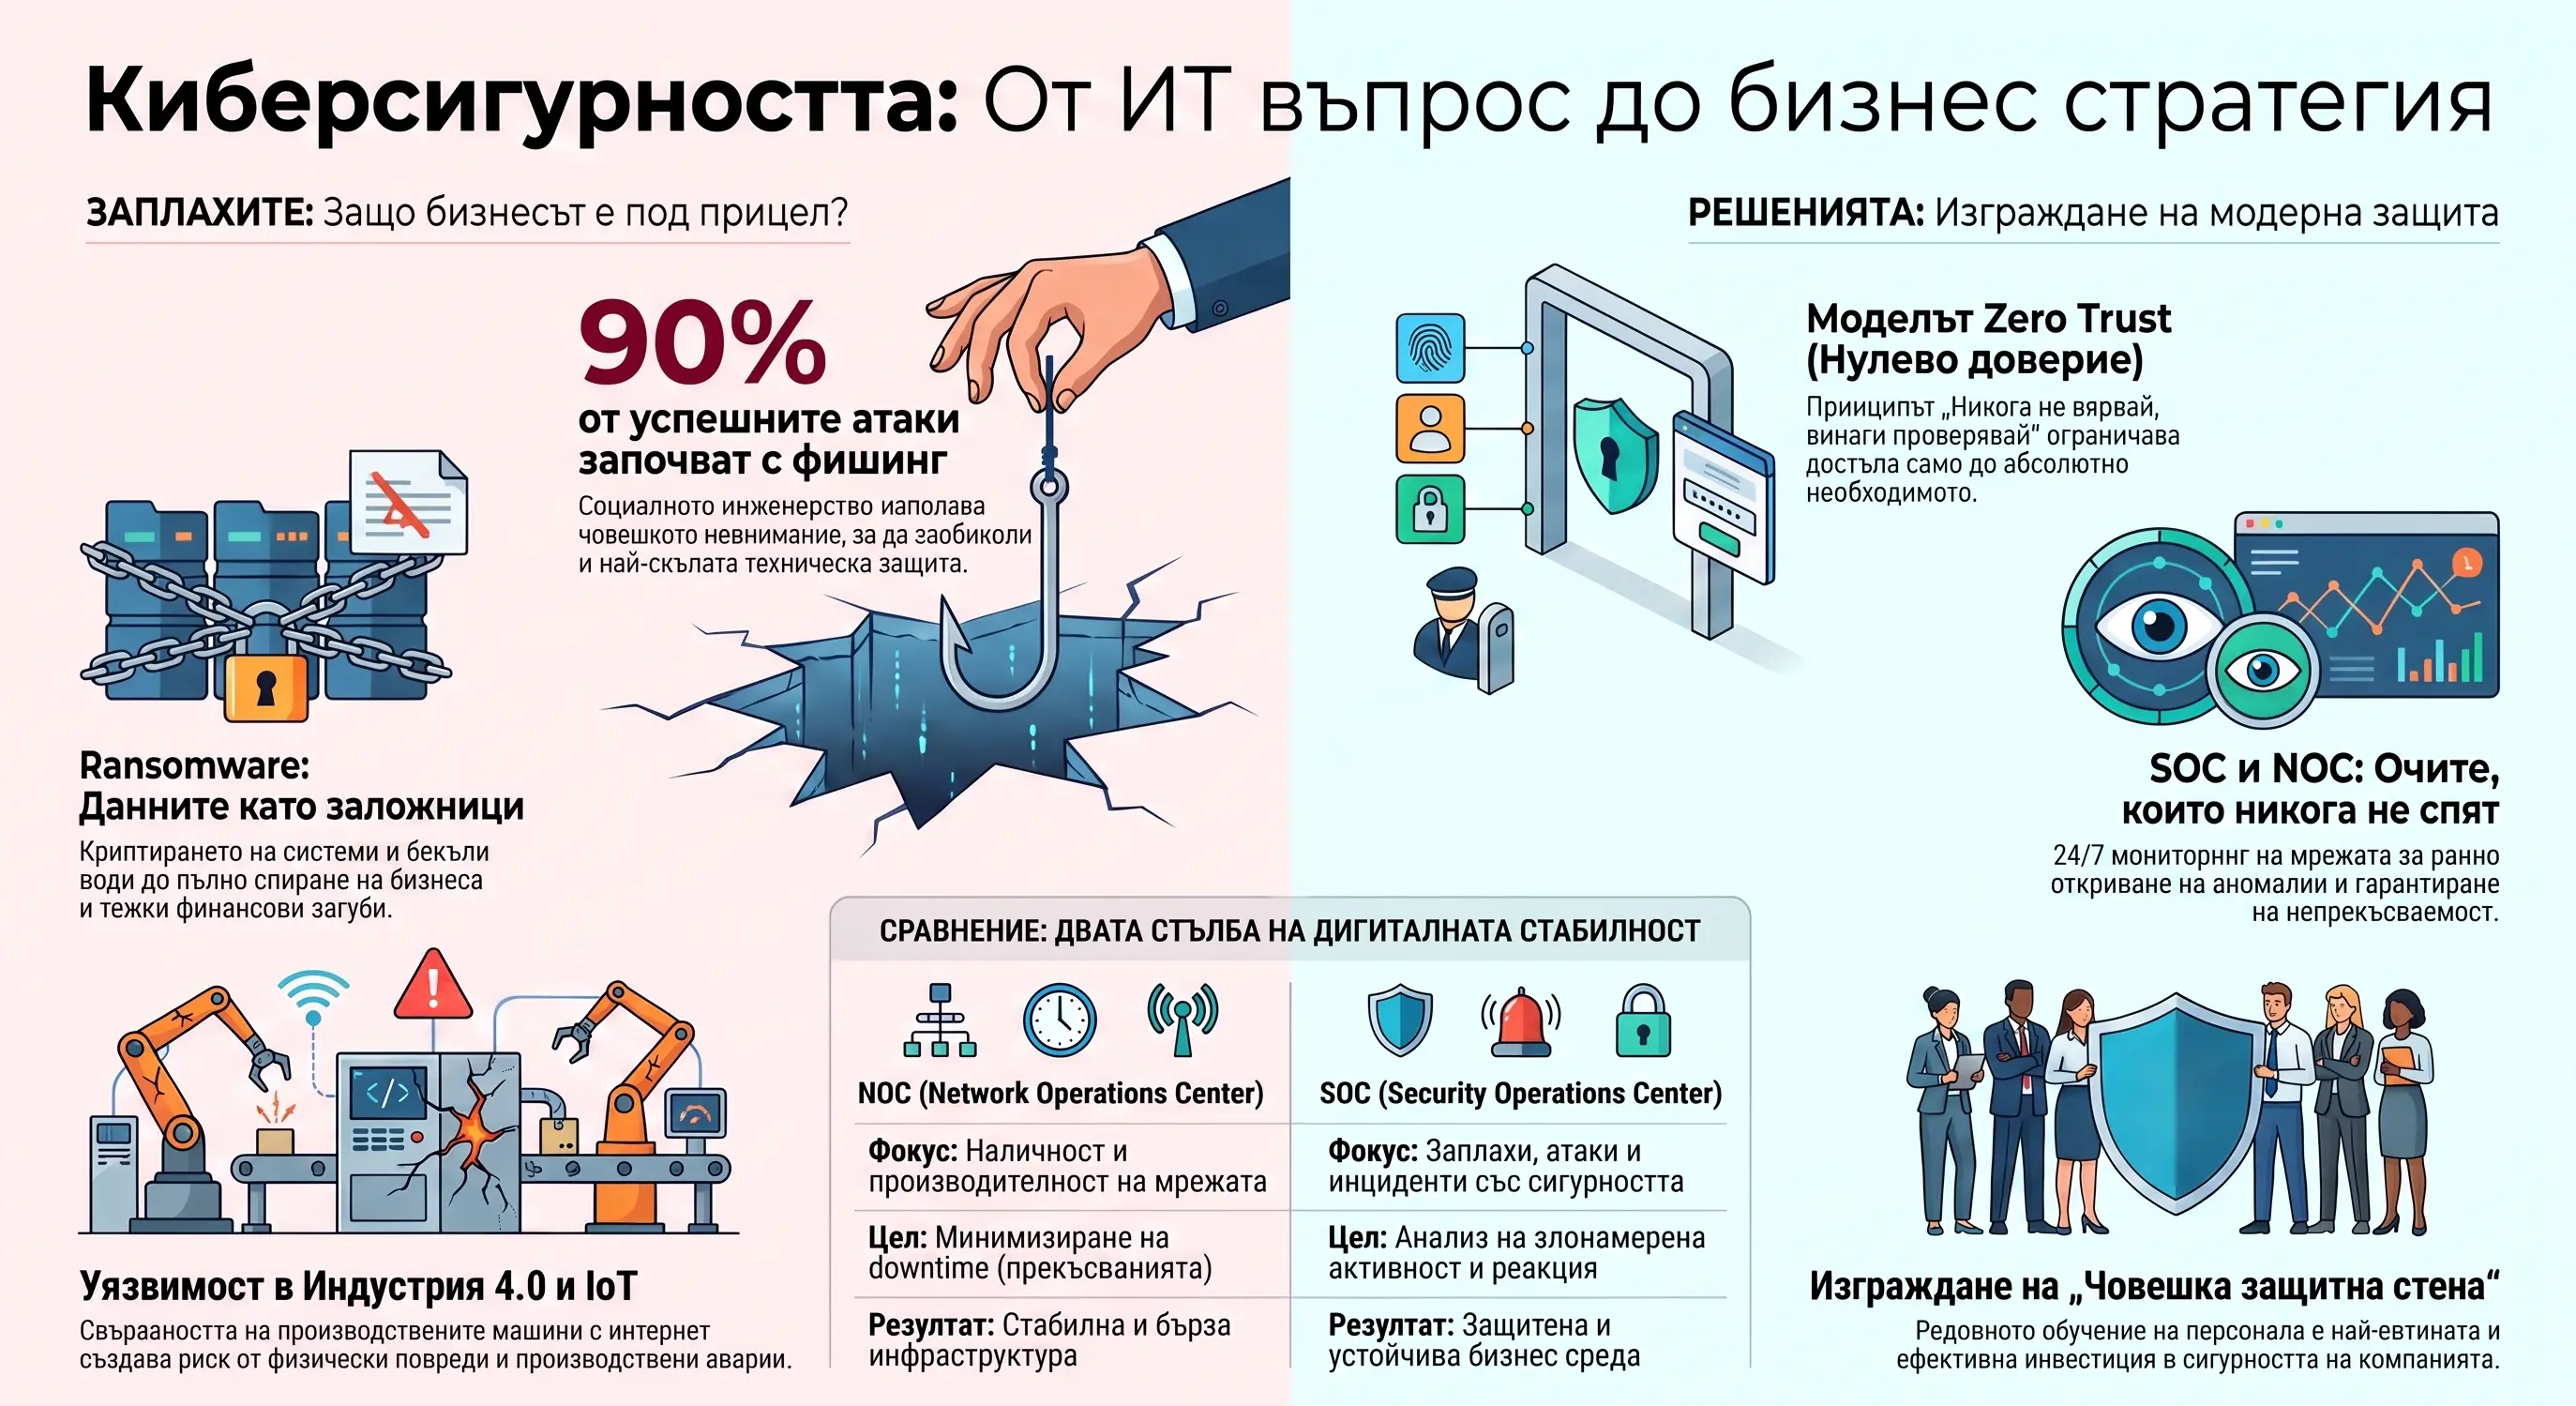
Загуба на клиенти, правни санкции, съдебни дела и разходи за възстановяване — цената на пробива далеч надхвърля финансовия откуп...
Прочети цялата статия →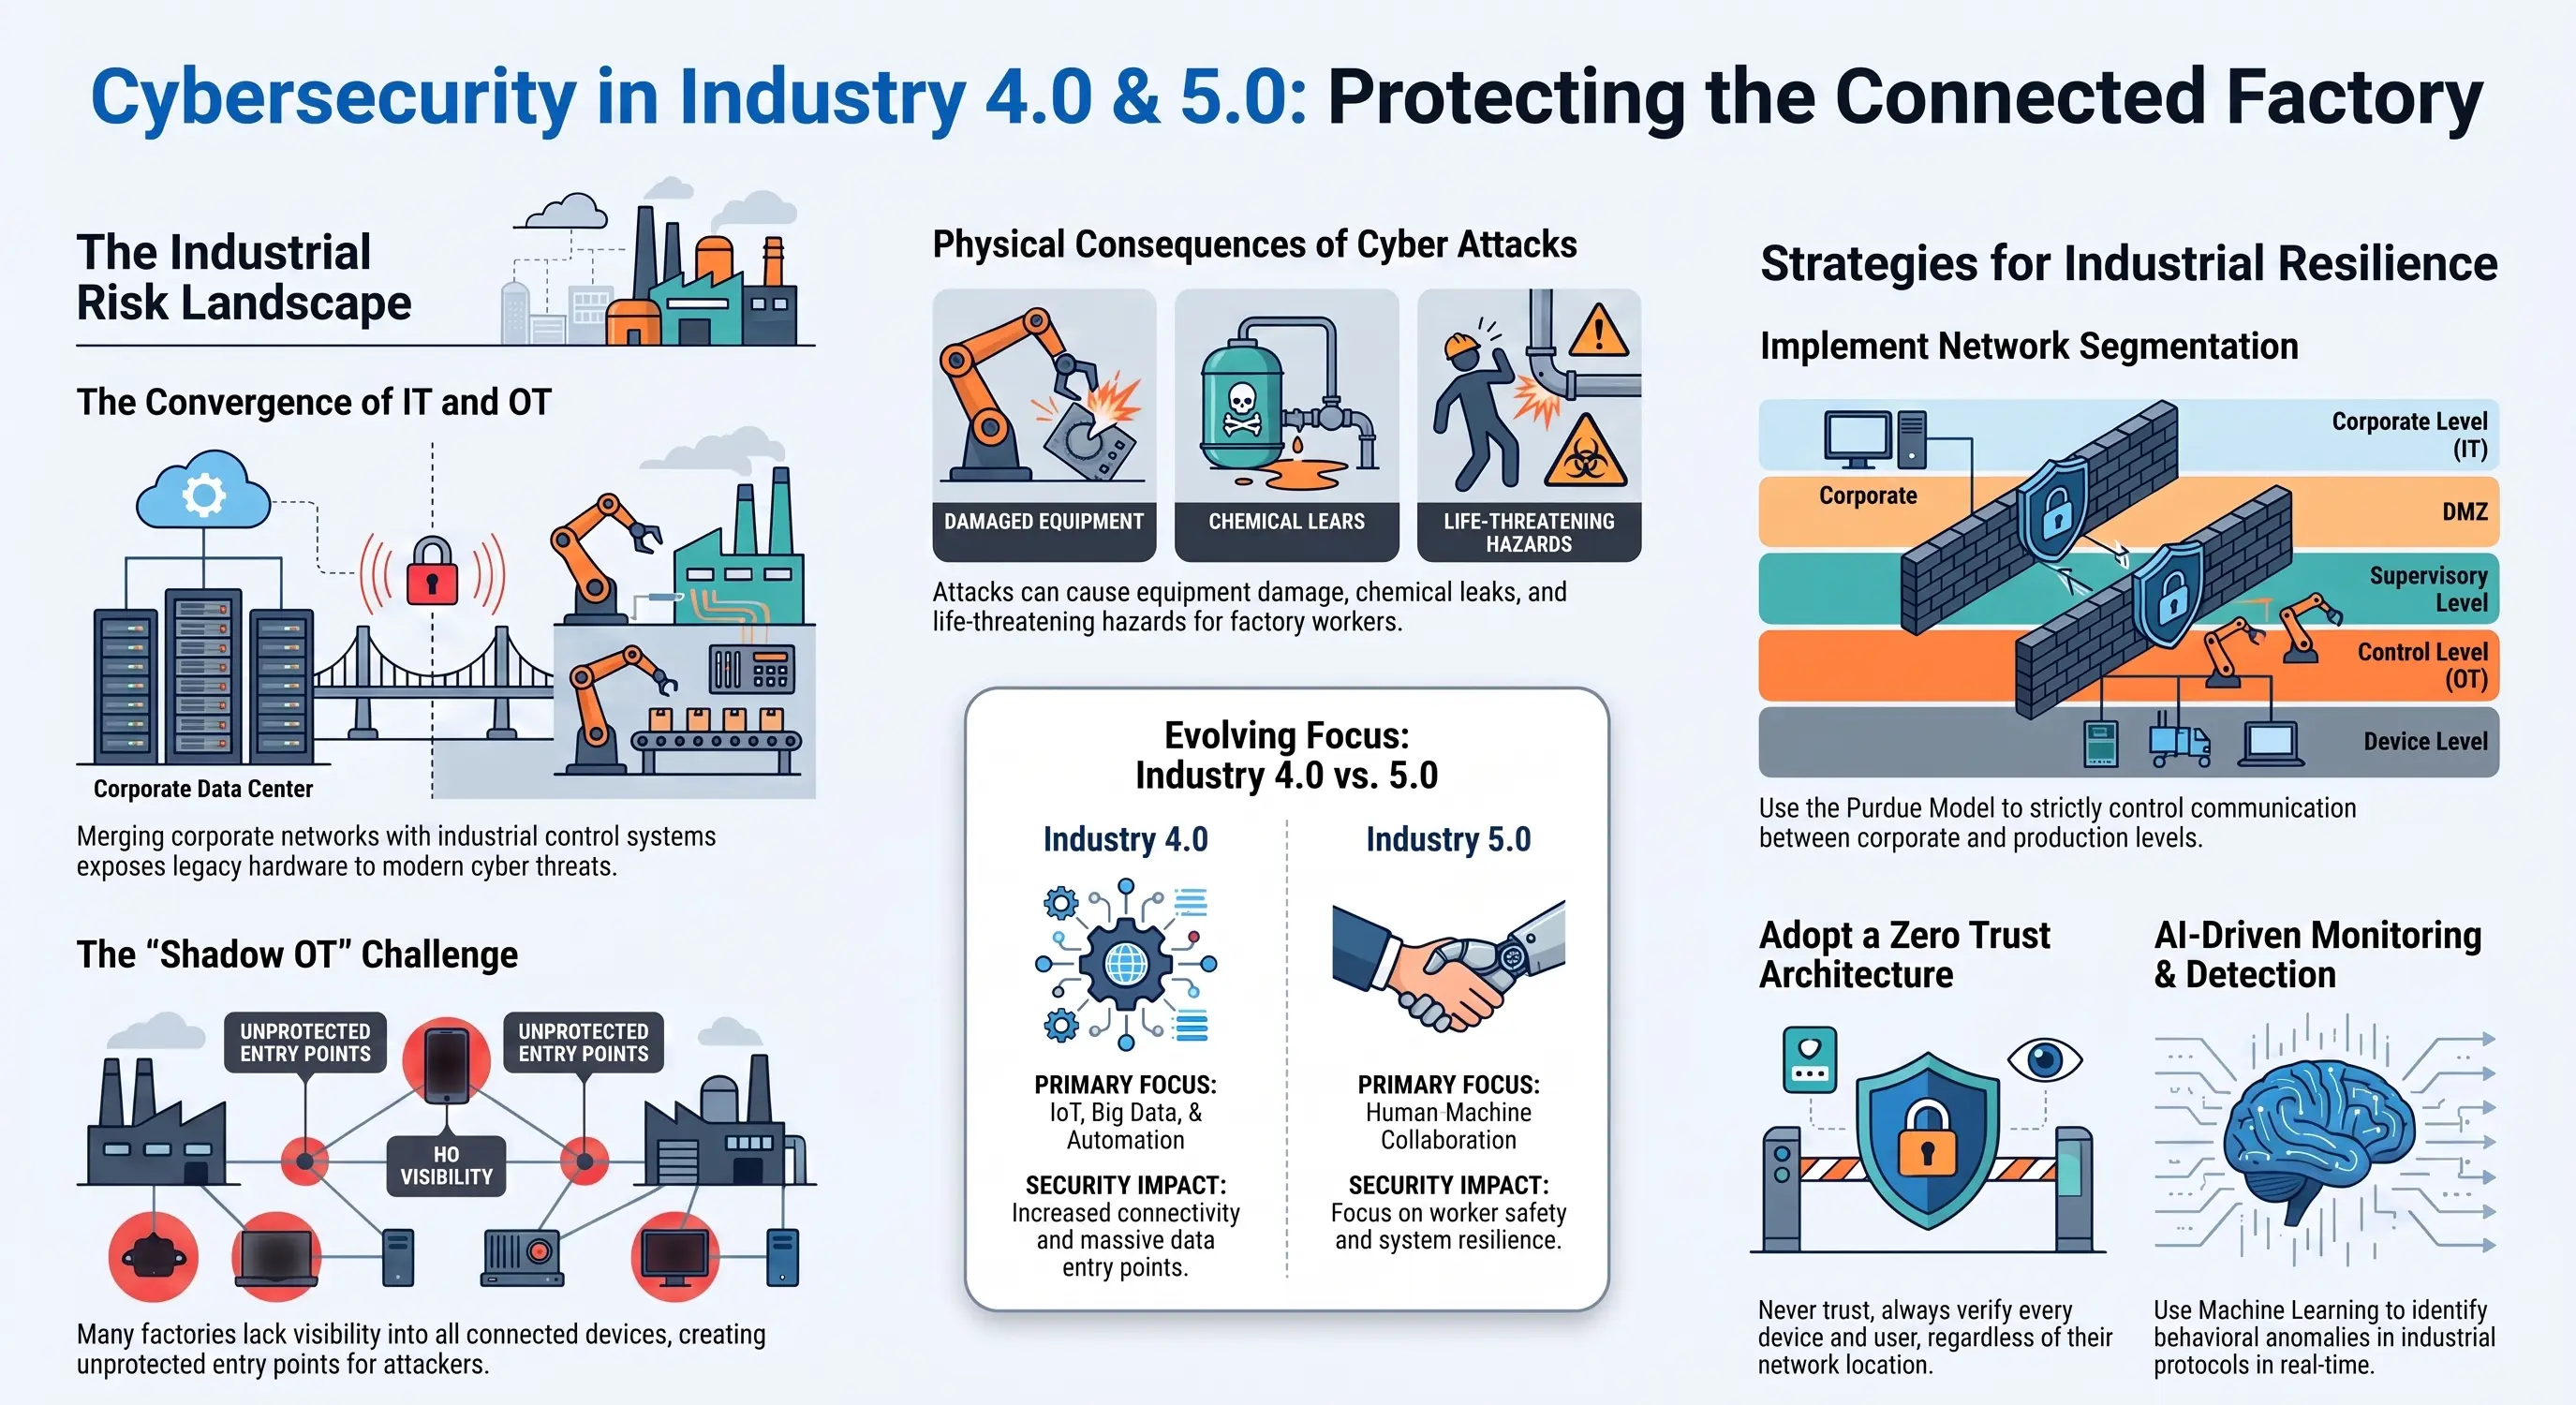
Управлението на риска не е просто ИТ проблем. Защо бордът на директорите трябва активно да участва в стратегическите решения за киберзащита...
Прочети цялата статия →
Застрахователните компании изискват доказана защита преди да сключат полица. Как DefComs ви помага да покриете високите критерии...
Прочети цялата статия →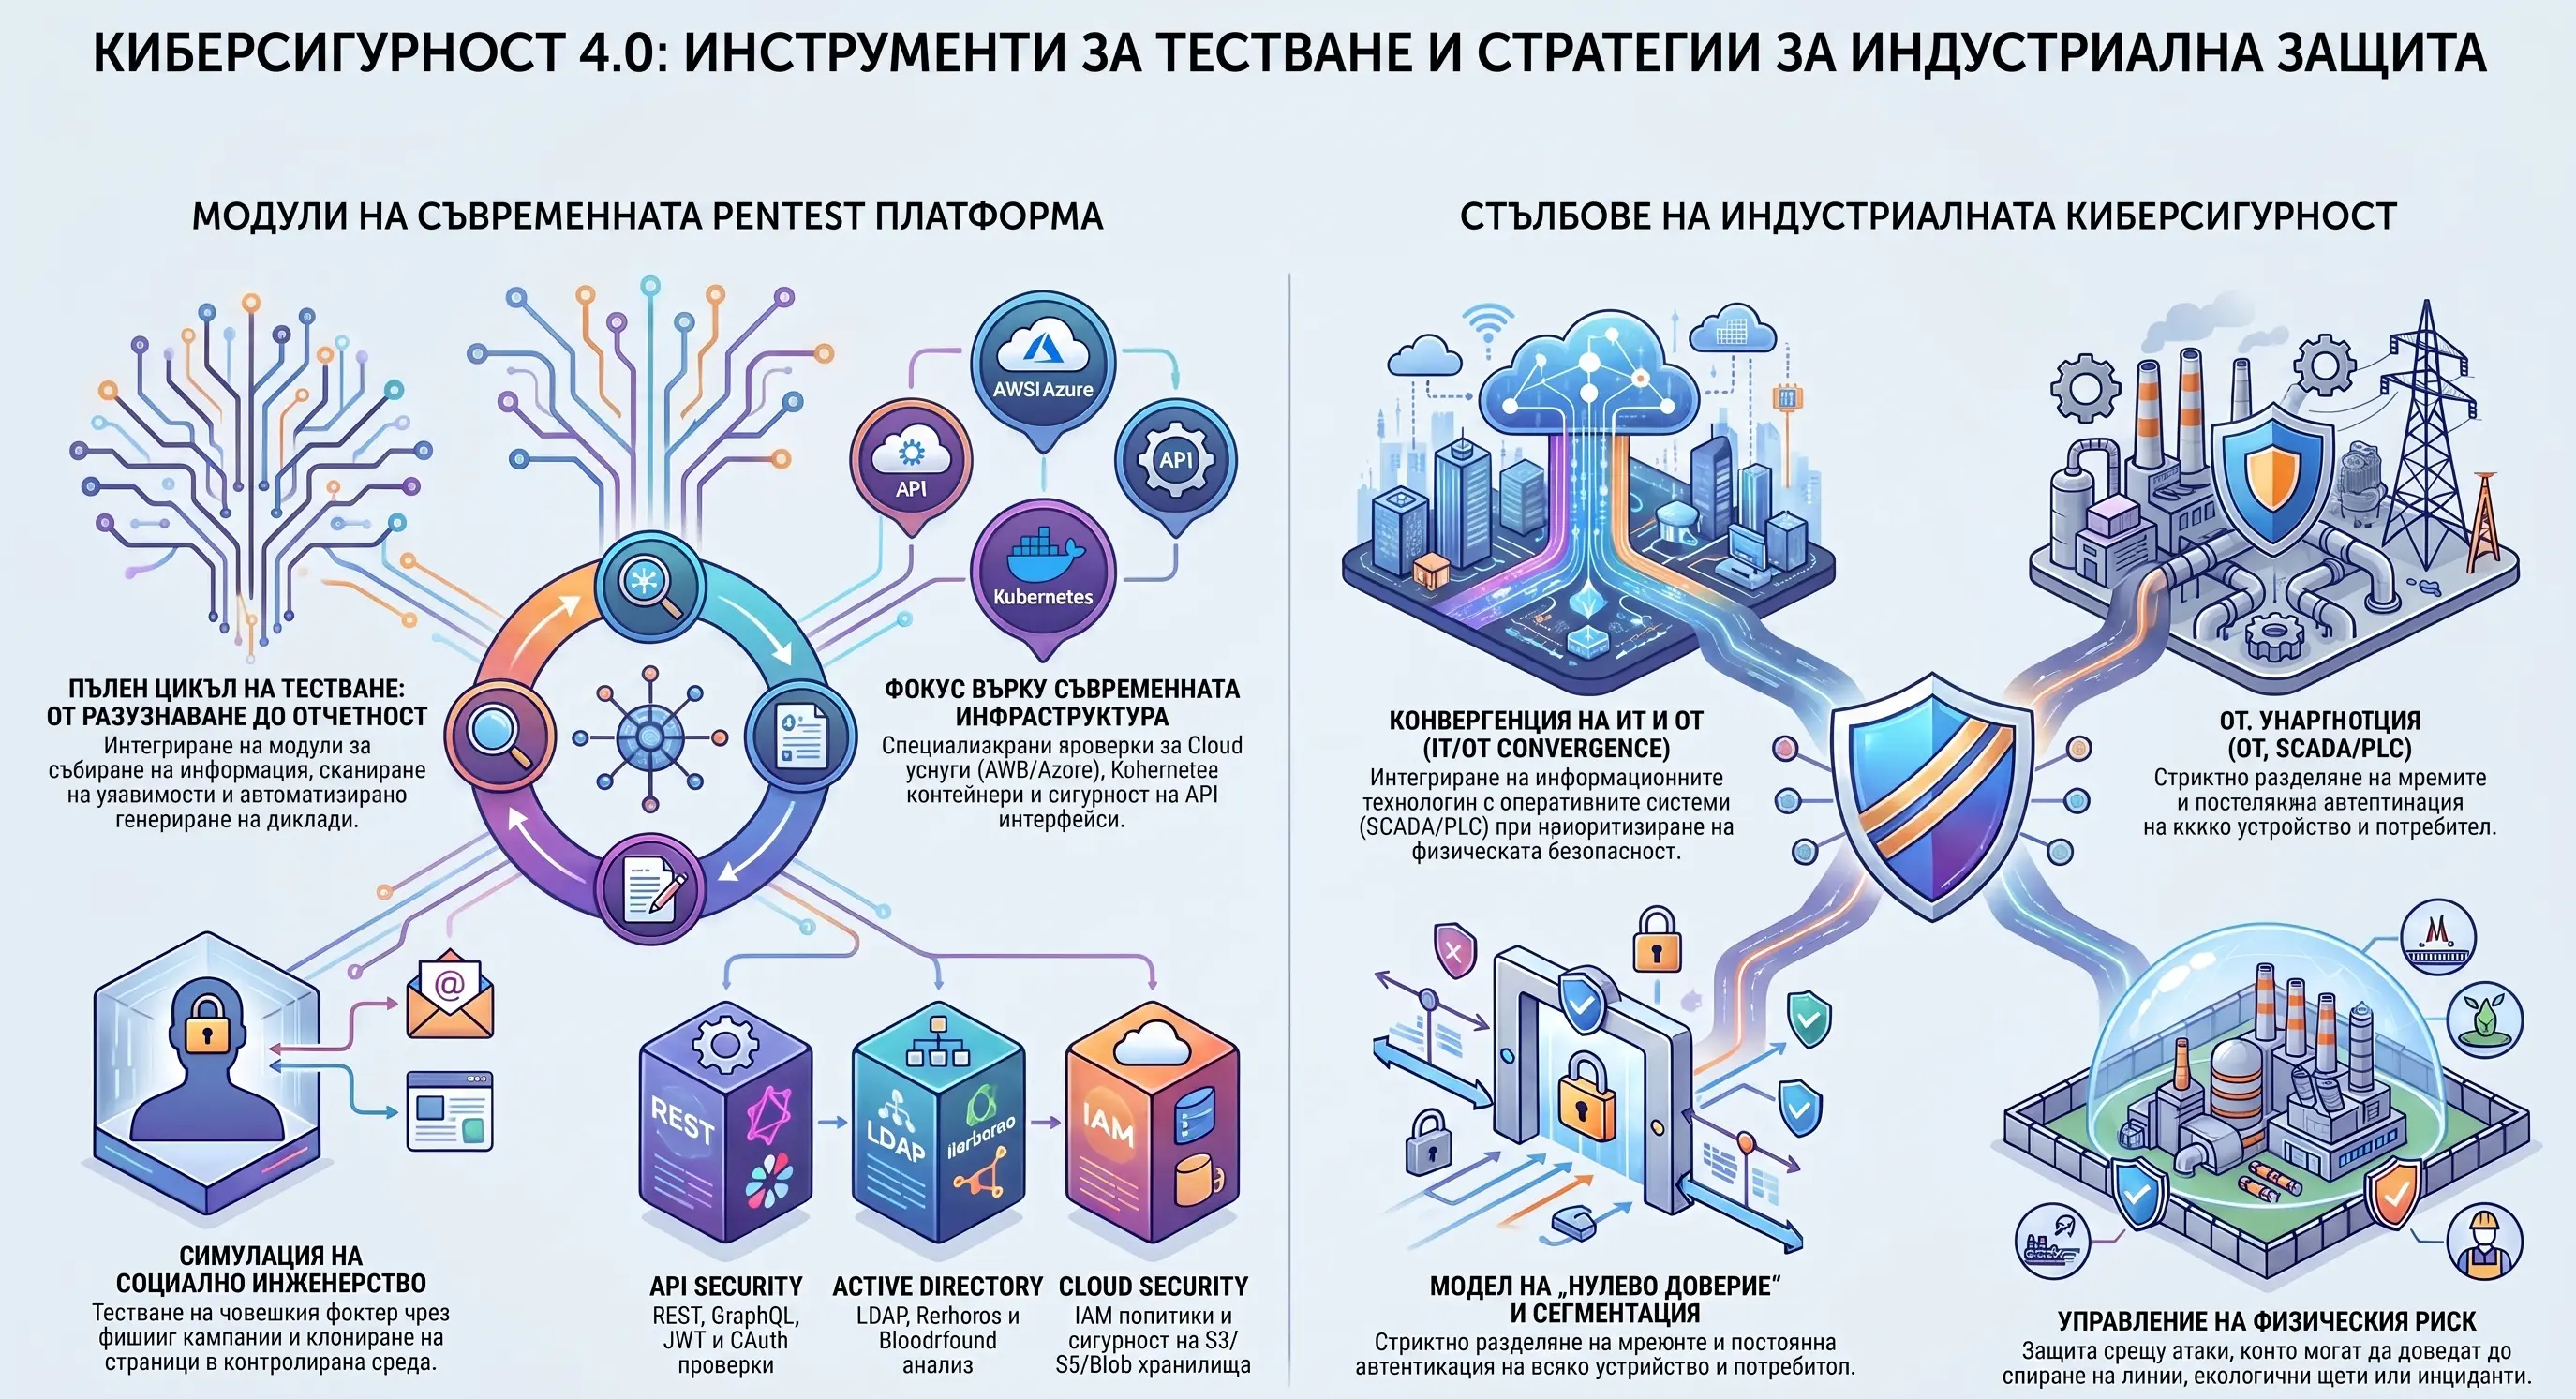
Phishing атаките използват социално инженерство, за да извлекат пароли. Какво да направим, за да подготвим служителите и да спрем заплахата...
Прочети цялата статия →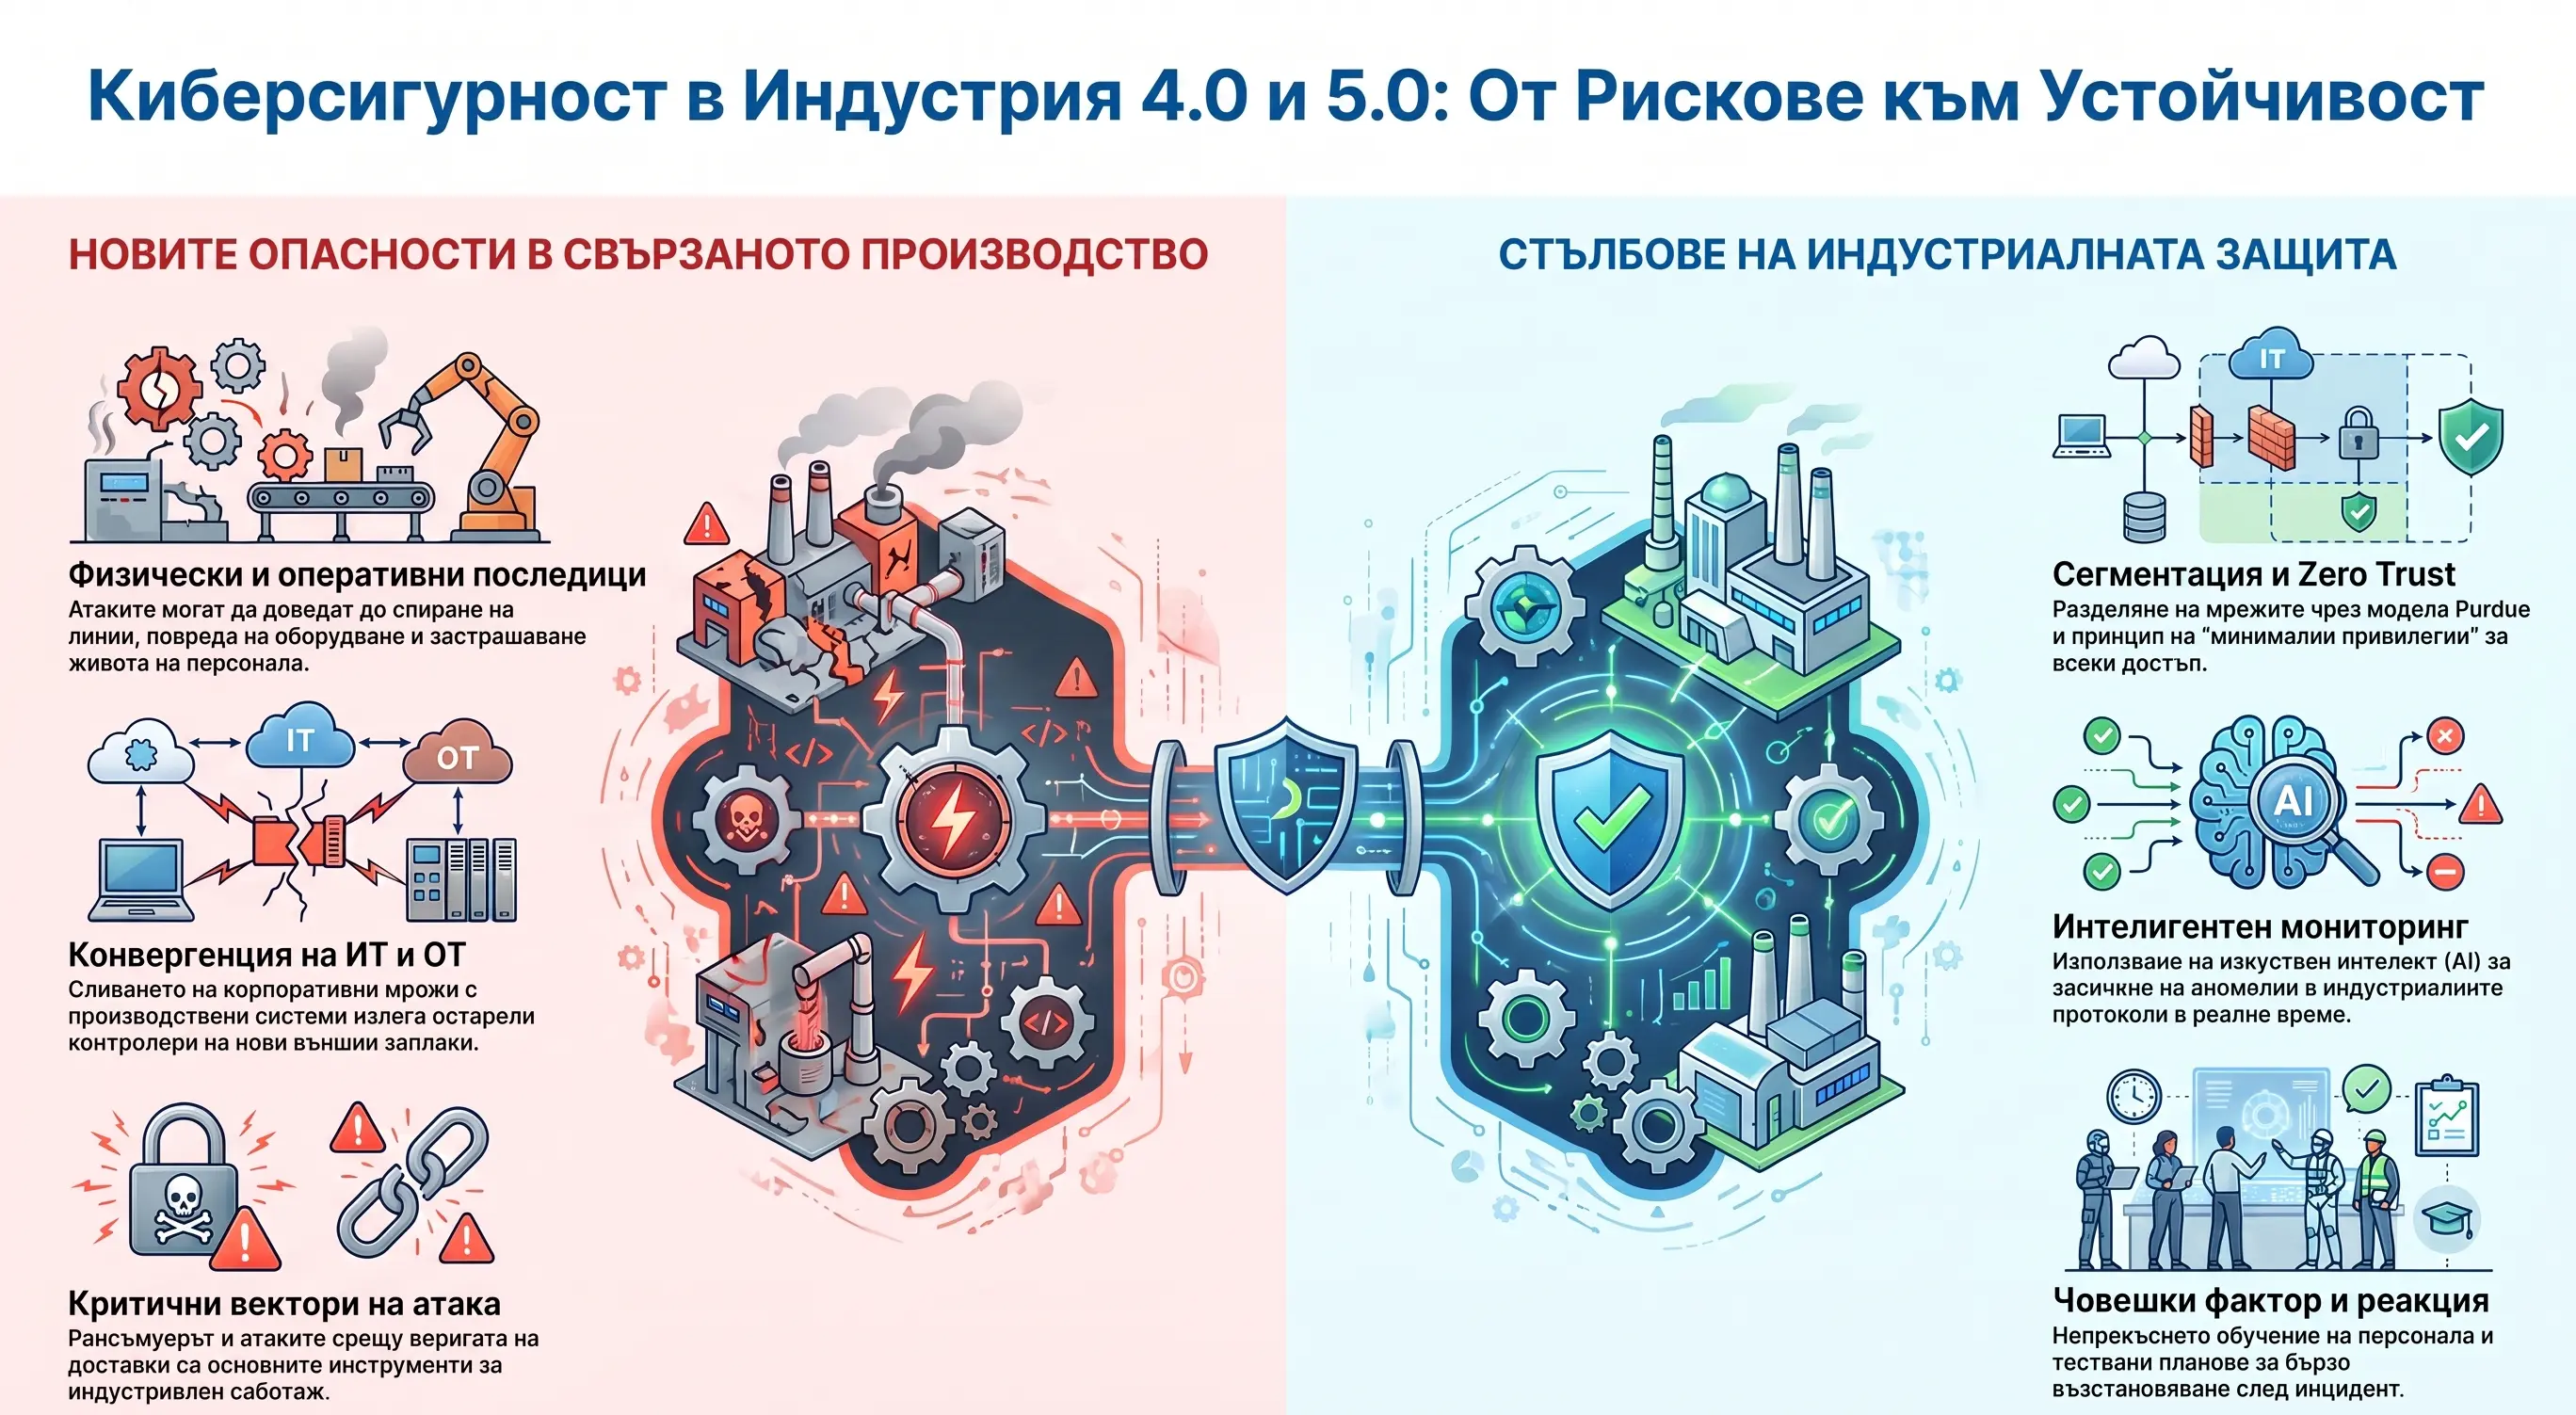
Криптирането на бази данни е кошмарът на бизнеса. Как се разпространява зловредният код и кои са надеждните стратегии за изолиран бекъп...
Прочети цялата статия →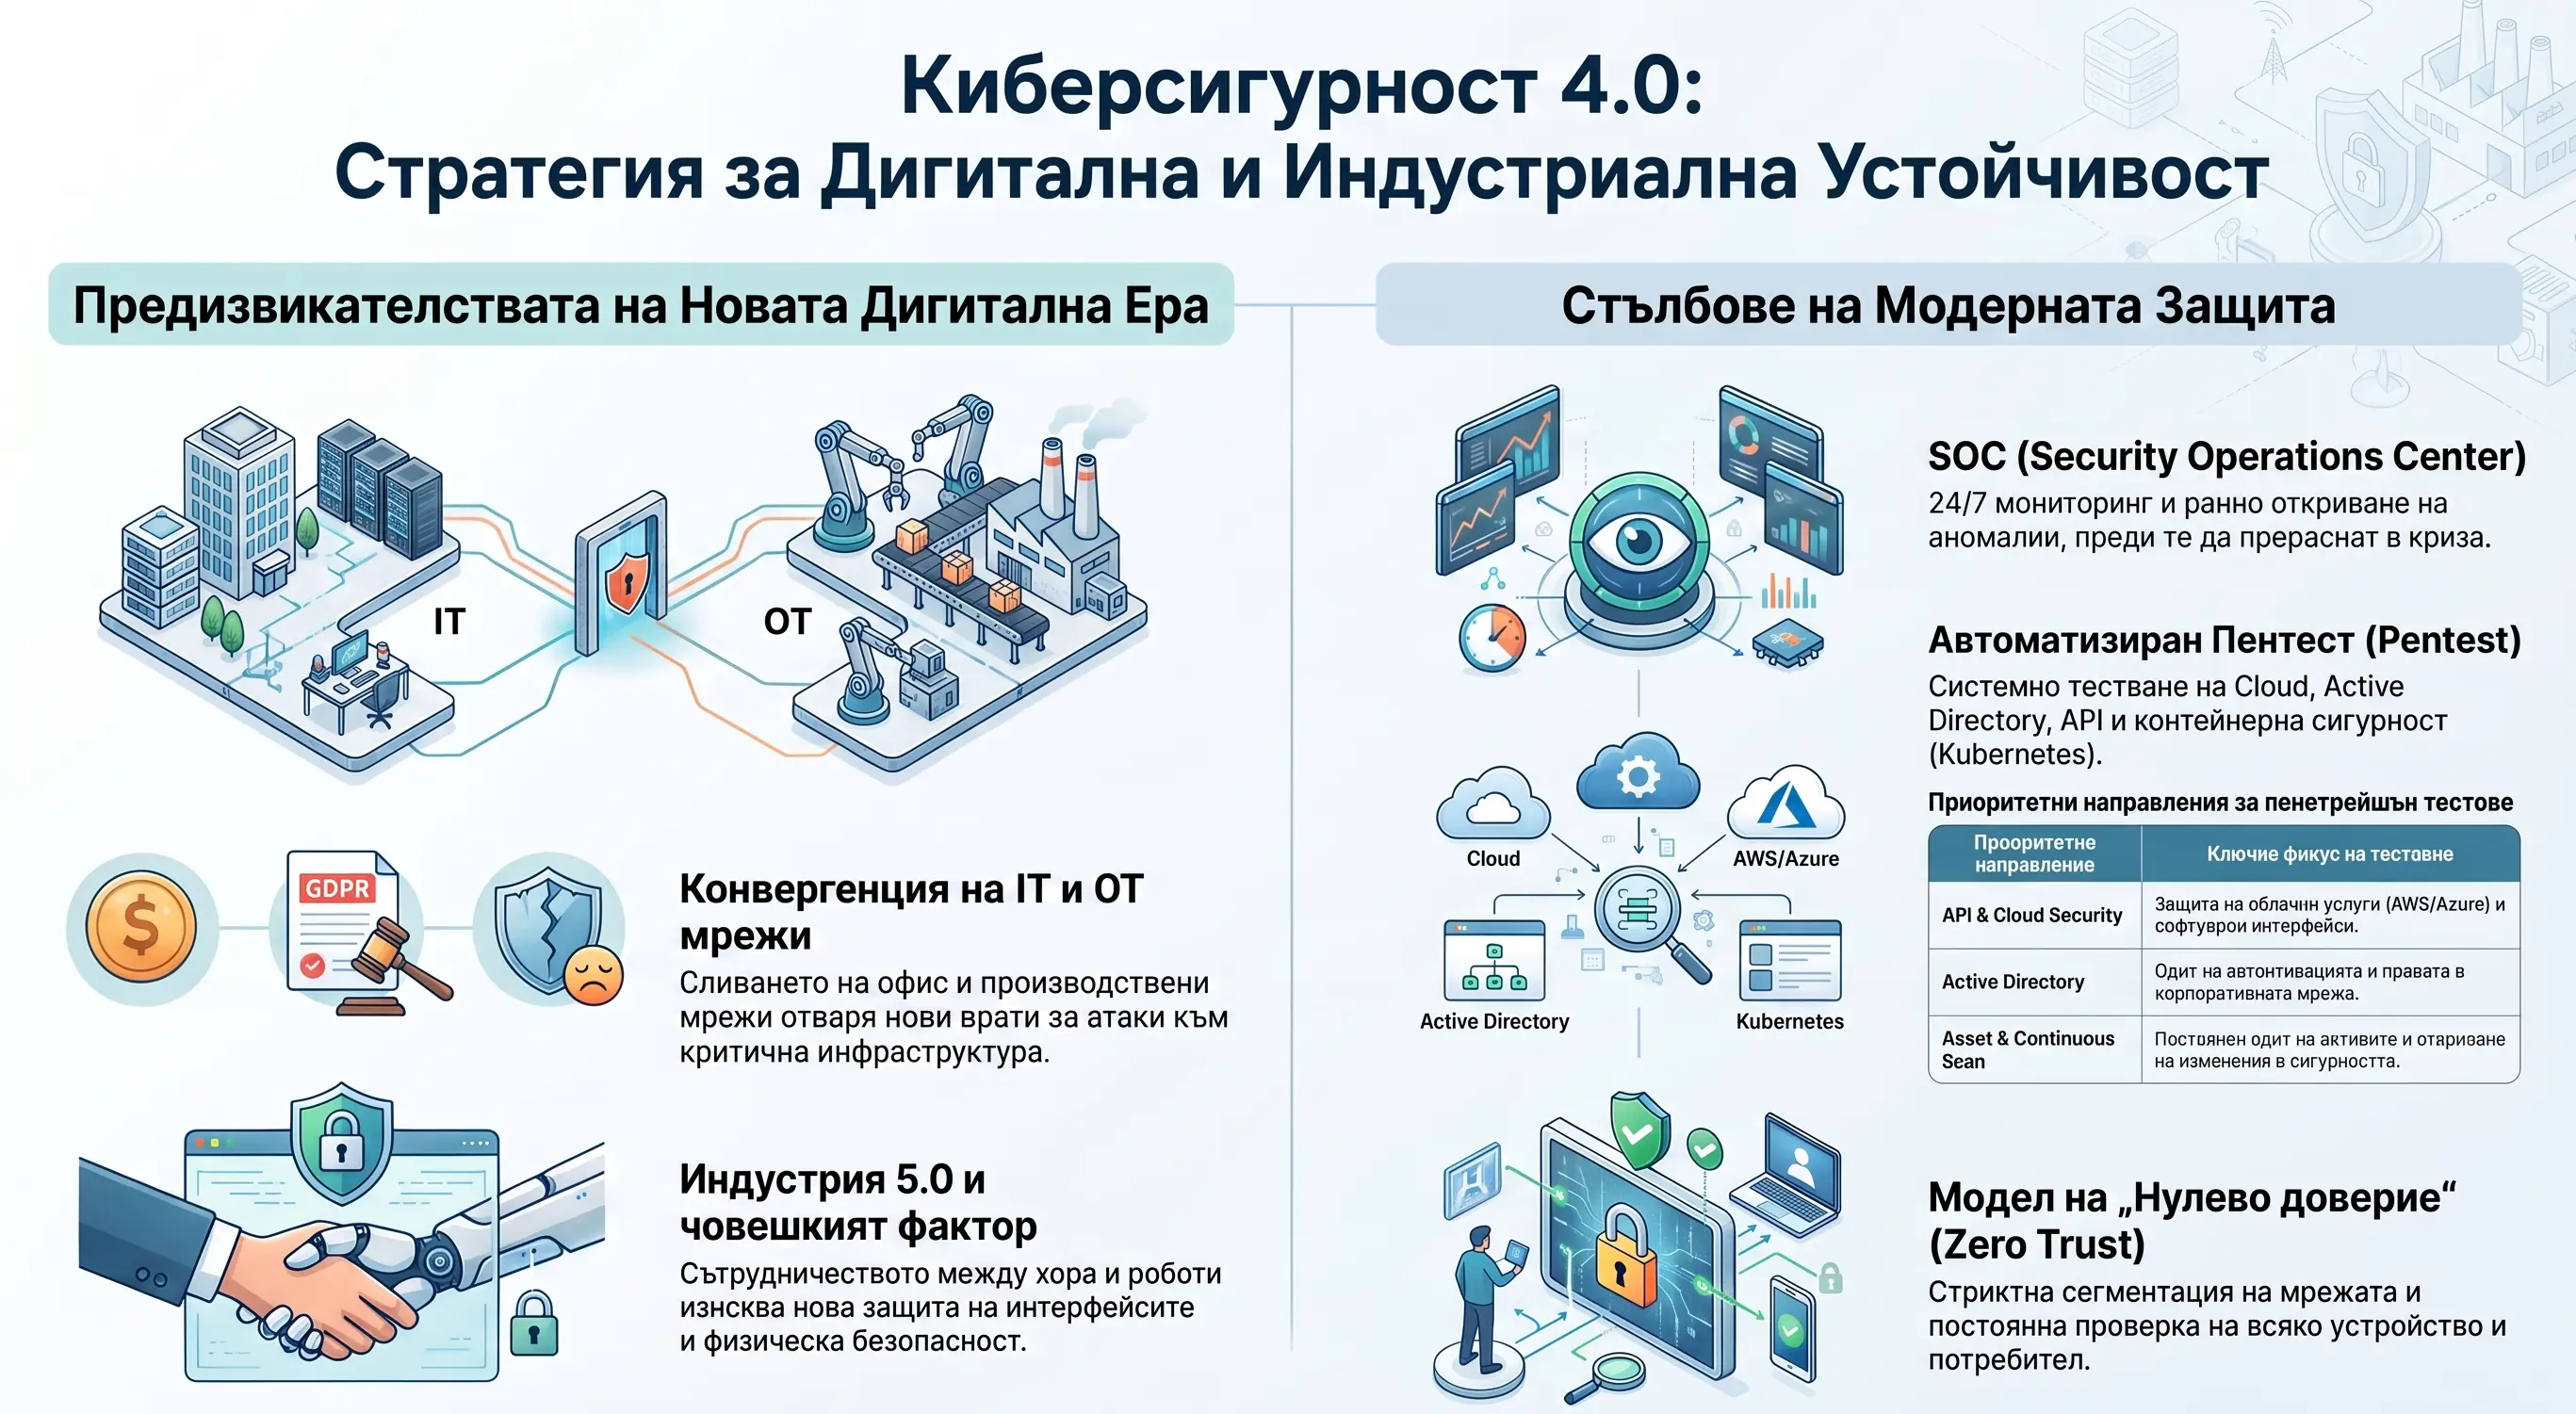
Вече не можем да се доверяваме просто защото някой е в мрежата ни. Разберете стъпките за проектиране на модел "винаги проверявай"...
Прочети цялата статия →
Етичните хакери на DefComs симулират реални атаки, за да разкрият уязвимости във вашите системи, преди злонамерени лица да се възползват...
Прочети цялата статия →
Всяко "умно" устройство е потенциална уязвимост. Как правилно да сегментираме и защитим IoT/IIoT мрежите в модерния офис или производство...
Прочети цялата статия →
Лаптопи, телефони и сървъри са основните мишени на атаките. Научете защо традиционният антивирус не е достатъчен и как работи EDR...
Прочети цялата статия →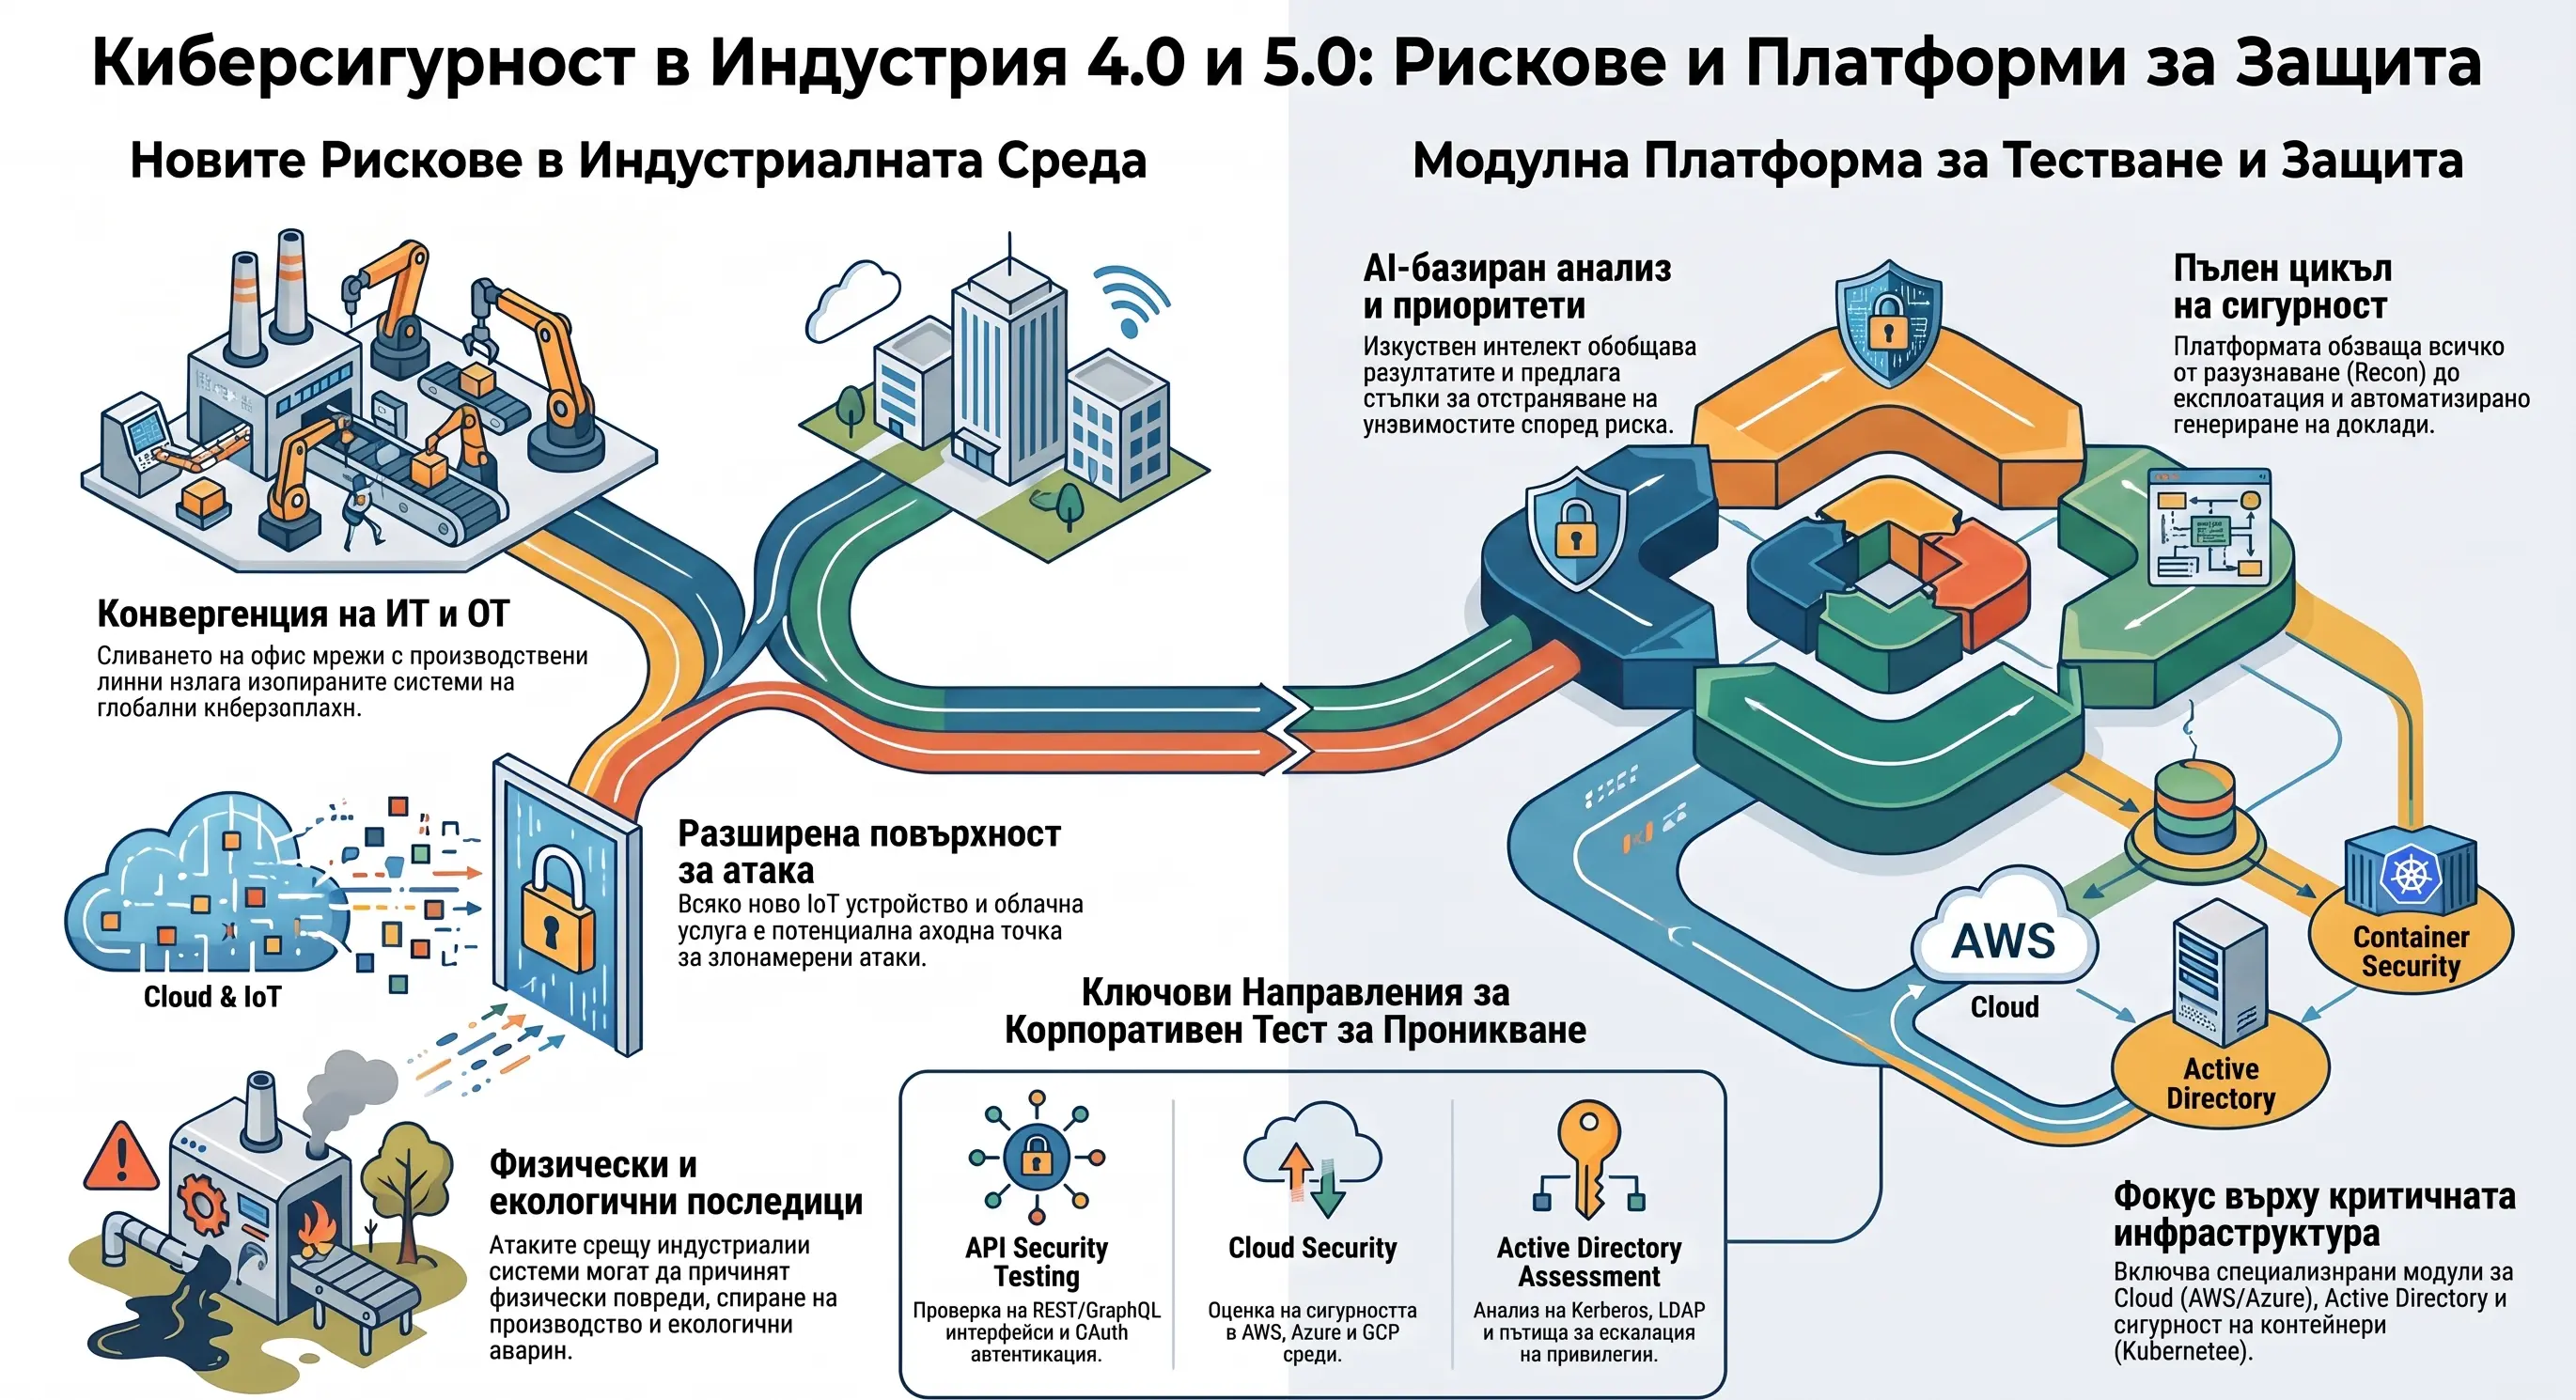
Разберете кои компании попадат под строгите изисквания на NIS2, какви са глобите при несъответствие и как DefComs ви подготвя за одита...
Прочети цялата статия →
Какво трябва да направи всяка организация, обработваща лични данни на граждани на ЕС, за да избегне колосалните глоби по регламента...
Прочети цялата статия →
Системата за управление на информационната сигурност (СУИС) е глобалният златен стандарт. Как да се подготвим за успешна сертификация...
Прочети цялата статия →
Разликите между GDPR и ePrivacy, правилата за електронни съобщения, бисквитки и проследяващие технологии на вашите корпоративни уебсайтове...
Прочети цялата статия →
Какво представлява DORA рамката, кои финансови субекти и ИКТ доставчици обхваща тя и какви технически контроли на сигурност изисква...
Прочети цялата статия →
Националното законодателство в сферата на киберзащитата, ролята на Министерство на електронното управление и задълженията на операторите...
Прочети цялата статия →Ние ценим високо доверието на нашите партньори и гарантираме изключително качество.
.webp)
"DefComs ни осигури пълно спокойствие. Техният 24/7 SOC реагира светкавично при първите индикации за заплаха. Горещо ги препоръчваме!"
- Иван Петров.webp)
"Невероятен професионализъм при одита за съответствие с NIS2. Изготвиха цялата техническа документация без никакво прекъсване на работния процес."
- Мария Иванова.webp)
"Тестовете за проникване на DefComs разкриха сериозни дупки в сигурността на нашата уеб платформа. Помогнаха ни бързо да ги отстраним."
- Георги ДимитровГотови ли сте да направите киберсигурността си непробиваема? Свържете се с нашия експертен екип.
София, бул. "Цариградско шосе", България
info@defcoms.eu
+359 886 088 668
SOC/NOC: 24/7/365 Мониторинг
Търговски отдел: Пон - Пет (09:00 - 18:00)